





 Pratite nas preko RSS-a
Instagram radi na novoj dvofaktornoj autentifikaciji da bi zaštitio korisnike od hakovanja SIM kartica
Vesti, 18.07.2018, 11:00 AM
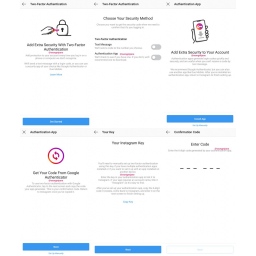
Instagram radi na dvofaktornoj autentifikaciji, rešenju za potvrdu identiteta korisnika koje ne zahteva telefonski broj korisnika. Instagram je potvrdio da radi na razvoju pouzdanijeg metoda potvrde identiteta korisnika samo nekoliko sati nakon što je sajt Motherboard objavio članak o hakovanju SIM kartica. Kao i druge platforme društvenih mreža, i Instagram će omogućiti korisnicima autentifikaciju pomoću aplikacija za generisanje kodova kao što su Google Authenticator i Authy.
Iako je Instagramova potvrda razvoja novog metoda dvofaktorne autentifikacije verovatno bila podstaknuta pomenutim člankom, izgleda da kompanija već neko vreme radi na ovom rešenju. Inženjer Džejn Mančun Vong otkrila je i objavila na Twitteru prototip verziju ažurirane dvofaktorske funkcije u Android verziji Instagramovog APK koda.
Trenutno, Instagram vam omogućava da vratite svoj nalog i prijavite se na nove uređaje, ako možete da potvrdite identitet putem telefonskog broja povezanog sa vašim nalogom. Ali, članak Motherboarda otkriva da hakeri ilegalno dobijaju pristup korisničkom telefonskom broju i vezuju ga za novu SIM karticu. Oni koriste informacije kao što je broj socijalnog osiguranja, procurele posle brojnih incidenata sa kompromitovanjem podataka, da prevare korisničke servise mobilnih operatera da prebace broj na novu SIM karticu.
Ako u tome uspeju, hakeri mogu ucenjivati žrtvu i od nje tražiti novac, ili mogu koristiti telefonski broj kako bi resetovali lozinke za Amazon, Instagram, Twitter i druge naloge. Kako piše Motherboard, hakeri najčešće ciljaju vredne Instagram i Twitter naloge, od kojih mogu mnogo zaraditi na virtuelnom crnom tržištu.
Mnoge tehnološke kompanije su izgradile alate za zaštitu od ranjivosti dvostepene autentifikacije zasnovane na SMS-u. Na primer, Google ima aplikaciju Authenticator koja koristi nasumično generisan numerički kod sa strogim vremenskim ograničenjem, a Facebook sada koristi sličan alat ugrađen u samu Facebook aplikaciju. Dobro je videti da Instagram sledi njihov primer.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



