





 Pratite nas preko RSS-a
InstallFix napadi: lažne ChatGPT stranice koriste se za širenje malvera
Vesti, 01.06.2026, 13:00 PM
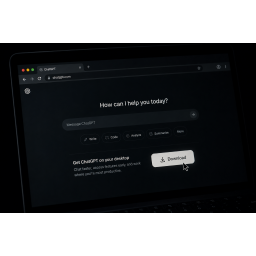
Istraživači kompanije Push Security upozorili su na novu kampanju u kojoj napadači koriste legitimne ChatGPT stranice kako bi naveli korisnike da preuzmu malver.
Prema njihovim navodima, napadači zloupotrebljavaju ChatGPT funkciju za prikazivanje i deljenje sadržaja kako bi kreirali stranice koje izgledaju kao zvanična OpenAI obaveštenja.
Žrtve se na ove stranice najčešće preusmeravaju preko malicioznih Google oglasa i SEO poisoning kampanja.
Nakon otvaranja stranice korisnicima se prikazuje poruka da ChatGPT trenutno ima problema zbog velikog opterećenja sistema i da je potrebno preuzeti desktop verziju aplikacije kako bi nastavili sa korišćenjem servisa.
Klik na ponuđeno dugme vodi na lažnu ChatGPT stranicu za preuzimanje aplikacije sa koje se korisnicima isporučuje malver.
Istraživači navode da početna stranica koristi legitimnu chatgpt.com adresu, zbog čega je mnogi bezbednosni alati smatraju pouzdanom.
Dodatni problem predstavlja činjenica da se maliciozni sadržaj prikazuje samo stvarnim korisnicima, dok bezbednosni skeneri i automatizovani sistemi često vide bezazlen sadržaj.
Prema navodima Push Security-ja, napad predstavlja varijantu ClickFix tehnike poznatu kao InstallFix. Ovakvi napadi koriste činjenicu da su korisnici sve naviknutiji na instalaciju AI alata preko komandne linije, pa teže prepoznaju razliku između legitimnih i malicioznih komandi.
Istraživači su zabeležili i slične kampanje koje koriste deljene ChatGPT i Claude razgovore. U jednom slučaju korisnicima je prikazan navodni vodič za instalaciju Claude Code alata na macOS-u koji je sadržao komandu za preuzimanje i pokretanje malvera.
Push Security upozorava da se danas većina ClickFix napada ne širi putem imejlova već preko rezultata pretrage, oglasa i drugih kanala koji korisnicima deluju legitimno.
Korisnicima se savetuje dodatni oprez prilikom preuzimanja AI alata, kao i provera izvora sa kojeg dolaze uputstva za instalaciju ili komande koje se izvršavaju u terminalu.

Izdvojeno
Kad promena lozinke ne pomaže: novi phishing napad omogućava hakerima trajni pristup nalogu
Hakeri koriste novu phishing tehniku pod nazivom „OAuth consent phishing“, kojom mogu da dobiju dugotrajan pristup nalozima žrtava bez kr... Dalje
Citizen Lab: Pegasusom zaražen iPhone člana studentskog pokreta u Srbiji
Istraživači Citizen Laba potvrdili su da je iPhone člana studentskog pokreta u Srbiji bio zaražen špijunskim softverom Pegasus. Napad je izveden ... Dalje
Dropbox upozorava korisnike nakon hakovanja 5.000 naloga
Dropbox je počeo da obaveštava korisnike čiji su nalozi kompromitovani nakon što su napadači iskoristili propust u sistemu za prijavljivanje prek... Dalje
Posle više od 20 godina ugašen jedan od najstarijih botneta
Međunarodna policijska operacija uz podršku Europola i Eurojusta prekinula je rad Sality botneta, jedne od najdugovečnijih botnet infrastruktura na... Dalje
Lažni „besplatni“ Claude Opus 5 krije malver koji krade lozinke i kripto novčanike
Istraživači kompanije Morphisec otkrili su novi Windows infostealer RevStealer, koji se širi kao lažna desktop aplikacija koja korisnicima obećav... Dalje
Pratite nas

Nagrade


Prijatelji



