





 Pratite nas preko RSS-a
Internet Explorer i Flash Player plugin najpopularnije mete hakera u 2014.
Vesti, 24.07.2014, 09:21 AM
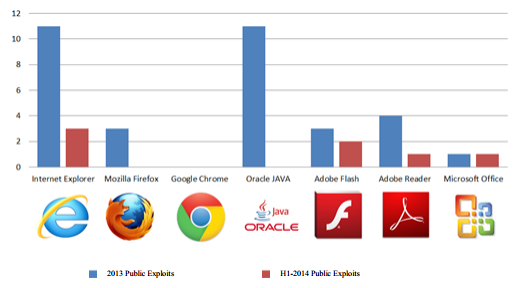
Adobe Flash Player je ove godine najčešće napadani dodatak za browsere, kada je reč o 0-day napadima, pokazalo je najnovije istraživanje firme Bromium.
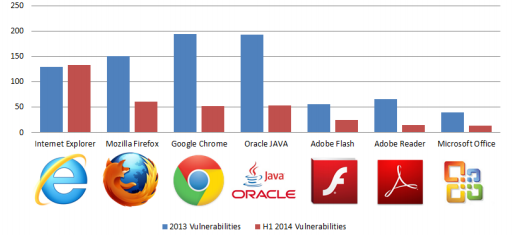
Bromium je objavio izveštaj o zloupotrebi ranjivosti u softverskim proizvodima kao što su Internet Explorer, Mozilla Firefox, Google Chrome, Java, Adobe Flash, Adobe Reader i Microsoft Office.
Prema statističkim podacima iz ovog izveštaja, broj ranjivosti u Microsoftovom browseru Internet Explorer je od 2013 porastao za više od 100%, i tako nadmašio broj Java i Flash ranjivosti. Pored toga, Microsoftov browser je i najčešće ažuriran od početka godine.
Internet Explorer 11 je objavljen prošle godine, a prve bezbednosne ispravke za njega su objavljene značajno brže nego što je to bio slučaj sa njegovim prethodnicima, kaže se u izveštaju Bromiuma.
“Krajnji korisnici i dalje su glavna briga za profesionalce u oblasti informatičke bezbednosti jer su oni najčešće napadani i najpodložniji napadima. Web browseri su uvek bili omiljeni put napada, ali sada vidimo da hakeri ne samo da su sve bolji u napadima na Internet Explorer, već da ga napadaju sve češće”, kaže Raul Kašjap iz firme Bromium.
Prošle godine, Java je bila vodeća kada je reč o ranjivostima i javnim exploitima, ali ove godine to nije slučaj. Šta više, u prvih šest meseci ove godine, nije bilo nijednog jedinog javnog Java exploita.
“2010-2013 bile su svakako godine Java exploita. Od tada se mnogo toga promenilo: stare verzije JRE su blokirane u browseru po defaultu, Java apleti sada izričito zahtevaju aktivaciju od korisnika tako ovaj način napada postaje sve teži i teži. Kao odgovor na sve jače odbrane koje primenjuju proizvođači sigurnosnih rešenja i proizvođači softvera napadači su prešli na druge popularne dodatke”, kažu iz firme Bromium.
Ceo izveštaj Bromiuma možete naći ovde (pdf).

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



