





 Pratite nas preko RSS-a
Istraga utvrdila: Nije bilo zlonamernih čipova na Supermicro matičnim pločama
Vesti, 12.12.2018, 00:30 AM
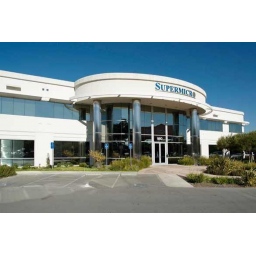
Supermicro je pokrenuo istragu kako bi se utvrdilo da li je bilo ikakvih malicioznih čipova na njihovim serverskim matičnim pločama, kako je izvestio Bloomberg početkom oktobra ove godine, a rezultati istrage su negativni.
"Posle detaljnog pregleda i niza funkcionalnih testova, istražiteljska firma nije pronašla apsolutno nikakav dokaz o zlonamernom hardveru na našim matičnim pločama", rekao je Supermicro u svom saopštenju za javnost.
Reviziju je sprovela nezavisna firma koju je angažovao Supermicro kako bi eliminisao bilo kakve sumnje i bez sumnje dokazao da njihovi proizvodi nisu na bilo koji način kompromitovani u lancu snabdevanja, kao što je Bloomberg tvrdio u svom izveštaju.
Tokom istrage korišćen je skup reprezentativnih uzoraka matičnih ploča, uključujući i nedavno objavljene modele matičnih ploča, kao i model koji je navodno bi pogođen hardverskim hakovanjem lanca snabdevanja, koji je Bloomberg spomenuo u svom članku.
"Cenimo podršku industrije u vezi sa ovim pitanjem, koja je došla od mnogih naših kupaca, kao što su Apple i AWS", rekao je Supermicro.
Kompanija je dodala da su "zahvalni i velikom broju visokih vladinih zvaničnika, uključujući i predstavnike Ministarstva unutrašnje bezbednosti, direktora Nacionalne obaveštajne službe i direktora FBI, koji su rano na odgovarajući način ispitali istinu o medijskim izveštajima".
U prilog njihovim nalazima, Supermicro je izjavio da ih američke vladine agencije nikada nisu obavestile da je zlonamerni hardver pronađen u njihovim proizvodima.
Supermicro nije uspeo da otkrije bilo koji dokaz o zlonamerno dodatim čipovima ili sličnom hardveru na njihovoj niti serverskoj matičnoj ploči njihovih klijenata, ni do Bloombergovog izveštaja a ni posle njega.
Kompanija je u svom saopštenju za medije istakla da kontinuirano testira svaku matičnu ploču koju proizvodi kako bi se otkrili bilo kakvi nedostaci ili nepravilnosti koje bi se mogli pojaviti tokom procesa montaže.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



