





 Pratite nas preko RSS-a
Iza zahteva za instalaciju nedostajućeg fonta za Firefox krije se bankarski trojanac Zeus Panda
Vesti, 10.05.2017, 01:00 AM
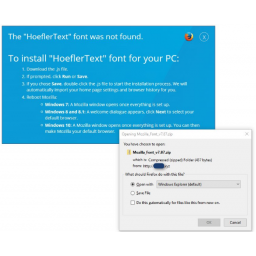
Maliciozna spam kampanja "The 'HoeflerText font wasn't found" je ponovo aktuelna. Prethodna je bila usmerena protiv korisnika Google Chromea koje je trebalo prevariti da instaliraju ransomware Spora na svojim računarima.
Ovog puta cilj kampanje su korisnici browsera Mozilla Firefox, čije računare treba inficirati bankarskim trojancem Zeus Panda, upozorio je Kafeine, bezbednosni istraživač iz kompanije Proofpoint.
Srećom, napadači koji stoje iza ove kampanje se nisu potrudili da promene naziv fonta (HoeflerText), ili im je to promaklo, zbog čega je kampanja lako primećena.
Ako naletite na neki sumnjivi web sajt sa "zbrkanim" sadržajem, i ako se od vas zatraži da ažurirate paket fontova za Firedox ili Chrome tako što ćete preuzeti nedostajući font da biste mogli da pročitate tekst, savet je - nemojte preuzimati ništa, u pitanju je zamka.
Kao i prethodna kampanja, i ova je veoma ubedljiva, tako da korisnici lako mogu biti prevareni.
Napad počinje upozorenjem, u kome se tvrdi da font HoeflerText nije pronađen, i da korisnik treba da ažurira "Mozilla Font Pack".
Kada korisnik klikne, preuzima se ZIP fajl (Mozilla_Font_v7.87.zip) koji sadrži JavaScript fajl. U međuvremenu, na ekranu se prikazuju instrukcije za žrtvu kako da pokrene JS fajl da bi instalirala "Mozilla Font Pack".
Ako žrtva pokrene JS fajl, preuzeće se maliciozni payload (.exe fajl) sa servera koji je pod kontrolom napadača, i on će se pokrenuti automatski, ubacujući bankarski trojanac Zeus Panda na inficirani sistem.
Panda je banakarski trojanac koji je početkom prošle godine napadao banke u Evropi i Severnoj Americi, da bi zatim počeo da se širi u Brazilu, pomoću najmanje tri exploit alata, uključujući Angler, Nuclear i Neutrino.
Kada inficira sistem, Zeus Panda kontaktira komandno-kontrolni server kome šalje informacije o inficiranom uređaju, između ostalih, i one o instaliranom antivirusu i firewallu.
Panda je fokusiran na krađu lozinki za bankovne račune i naloge platnih servisa, pripejd kartice, naloge online kladionica itd.
Da bi se zaštitili od ovakvih prevara, budite oprezni uvek kada preuzimate nešto sa interneta. Ažurirajte redovno svoj antivirus, i ne preuzimajte pakete fontova za browsere, jer Firefox i Chrome već imaju sve što je potrebno.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



