





 Pratite nas preko RSS-a
Još jedna ransomware kampanja: malver zaključava računar i traži od korisnika da plati za otključavanje
Vesti, 24.12.2012, 07:11 AM
Ransomware programi koji su poznati po po tome što zahtevaju od korisnika da plati otključavanje blokiranog zaraženog računara ove godine su veoma popularni među kriminalcima na internetu. Nekada izuzetno popularne lažne antiviruse potisnuli su ransomware programi na koje sve sve češće upozoravaju stručnjaci.
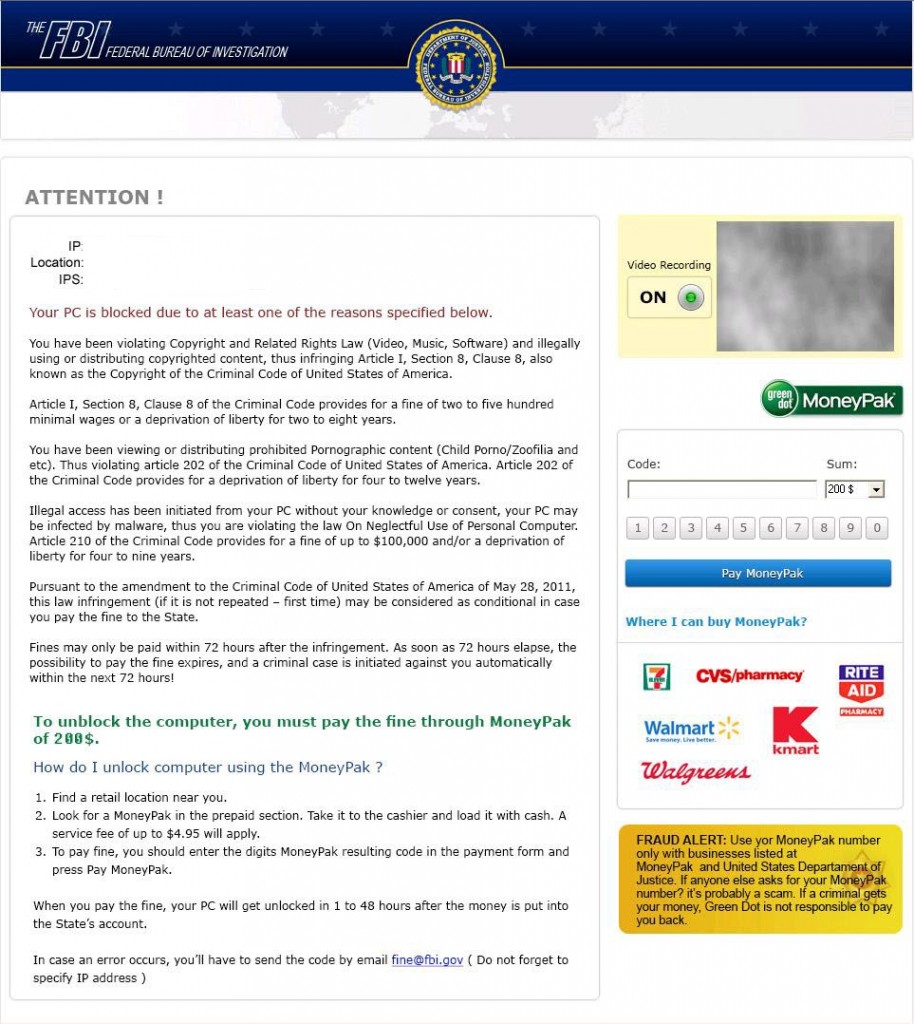
Tako su prošle nedelje stručnjaci kompanije McAfee upozorili na novu kampanju distribucije jednog ovakvog programa koji zaključava računare koje zarazi prikazujući upozorenje koje je prilagođeno lokaciji na kojoj se nalazi korisnik, da se na računaru nalazi „zabranjeni materijal“ i da računar neće biti otključan sve dok navodna kazna za posedovanje ovakvog materijala ne bude plaćena.
Upozorenje koje prikazuje Trojanac Ransom-AAY.gen.b koji je nosilac ove ransomware kampanje navodno je upozorenje američkog FBI ili britanske Metropolitan Police ili nekih drugih agencija. Upozorenje koje zauzima prostor celog ekrana ne razlikuje se od već viđenih upozorenja u sličnim kampanjama: ilegalni materijal je navodno otkriven na računaru i korisniku neće biti omogućen pristup podacima sa računara ukoliko ne plati kaznu.
Još uvek nije jasno poreklo infekcije odnosno kako do nje dolazi. Kriminalci koji stoje iza ove kampanje za otključavanje računara zahtevaju 100 funti a isplata ide preko servisa Green Dot MoneyPak, Paysafecard ili Ukash. Iz McAfee-ja upozoravaju da plaćanje ne garantuje otključavanje računara.
Trojanac takođe preuzima DLL payload, kao što je Lock.dll, koji ubacuje poruke u procese Internet Explorer-a, Chrome-a i Opere.
"Mnogi plaćaju ili zbog toga što poveruju u upozorenje ili zbog toga što iako shvataju da je u pitanju prevara, žele da povrate kontrolu nad svojim računarom," upozorili su nedavno stručnjaci Symantec-a. U dokumentu pod nazivom "Ransomware: rastuća pretnja" (pdf) koji je kompanija objavila u novembru, između ostalog, objavljen je zabrinjavajući podatak da 2,9% korisnika zaraženih računara podlegne pristiscima bandi koje stoje iz ovakvih malvera i plati traženu sumu novca. Procene stručnjaka Symantec-a su da je jedna veća kriminalna grupa tokom 18 meseci distribucije svoje verzije ransomware-a zaradila više od 5 miliona dolara.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



