





 Pratite nas preko RSS-a
Kada ste poslednji put ažurirali Java softver?
Vesti, 20.10.2010, 02:36 AM
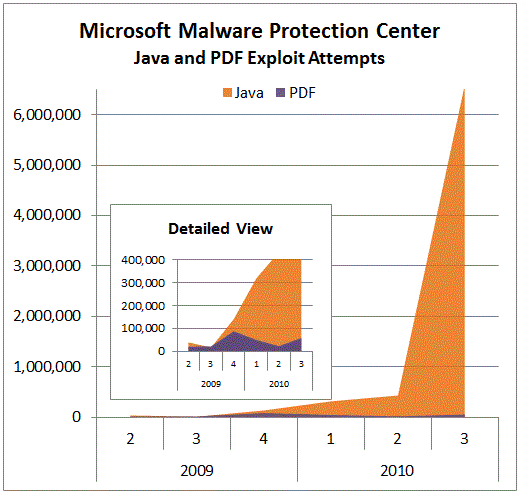
Microsoft je u ponedeljak izrazio zabrinutost zbog porasta broja napada na propuste u Oracle-ovom softveru Java. Prema direktoru Centra za zaštitu od malicioznog softvera kompanije Microsoft, pokušaji da se iskoriste bagovi u Java softveru beleže dramatičan porast, sa manje od pola miliona koliko je registrovano u prvom kvartalu ove godine na više od 6 miliona napada u trećem kvartalu.
“Od početka godine, broj Java exploit-a (a pod tim mislim na napade na ranjivi Java kod, a ne na napade koji koriste JavaScript) je nadmašio ukupan broj exploit-a povezanih sa Adobe koje smo mi pratili,” kaže u postu na kompanijskom blogu Holi Stjuart, direktor Microsoft-ovog Centra za zaštitu od malicioznog softvera. Veliki broj tih napada tokom poslednjeg kvartala tekuće godine bazirao na samo tri propusta u Java, za koje je patch objavljen pre više meseci, pa čak i godina.
Primera radi, više od 3,5 miliona od više od 6 miliona ragistrovanih napada, su pokušaji iskorišćavanja propusta u Java Runtime Environment (JRE), koji je zakrpljen u decembru 2008. godine. Više od 2,6 miliona preostalih registrovanih napada pogodili su 'buffer overflow' propust u Java i JRE koji je zakrpljen u decembru 2009. godine.
Iako su zakrpe za ove propuste odavno objavljene, korisnici ne ažuriraju Java softver na svojim računarima. Iako je Java sveprisutna, ona ipak radi u pozadini, omogućavajući funkcionisanje vidljivijim komponentama. Zato korisnici ne razmišljaju da i ovaj softver mora biti redovno ažuriran, kao i svaki drugi. Pored toga, ovakav porast broja napada na Java može se objasniti i time da se Java exploit-i redovno nalaze u brojnim poznatim exploit paketima, kao što su Eleonore, Crimepack, SEO Sploit Pack, Blackhole i drugi.
S obzirom da je kompanija Oracle prošle nedelje objavila paket zakrpa koji ispravlja tridesetak propusta u bezbednosti programa, pravi je trenutak da korisnici ažuriraju program ili provere da li ga imaju na svojim računarima i potom obavezno ažuriraju. Preporuka je da podese opciju ažuriranja koja je deo programa tako da jednom nedeljno proverava da li je dostupna nova verzija.

Izdvojeno
Lažni Ilon Mask namamio stotine korisnika u kripto-prevaru

Prevaranti su iskoristili AI-generisani snimak Ilona Maska kako bi tokom lažnog prenosa Teslinog događaja na YouTubeu ubedili gledaoce da im pošalj... Dalje
Hakeri koristili AI u napadu na Evropsku komisiju

Evropska komisija je potvrdila da je bila meta sajber napada u kojem su hakeri koristili veštačku inteligenciju. Napad je otkriven 22. oktobra, a zb... Dalje
Metin AI agent čitao privatne poruke i rezervisao smeštaj bez dozvole korisnika

Metin AI agent Muse, zamišljen kao digitalni pomoćnik koji korisnicima olakšava svakodnevne obaveze, pokazao je i svoju problematičnu stranu. Prem... Dalje
Hakeri ubacili malver na 178 sajtova, među njima Zoom, IKEA i BBC

Sajtovi nekih od najpoznatijih svetskih kompanija, uključujući Zoom, IKEA, HSBC, BBC i CNN, našli su se na udaru sajber napada u kojem je zlonamern... Dalje
Prevaranti koriste nedavne probleme sa Outlookom za krađu poslovnih naloga
.png)
Nedavni prekid rada Microsoftovih servisa iskorišćen je kao tema za novu fišing kampanju usmerenu na zaposlene u kompanijama. Napadači šalju laž... Dalje
Pratite nas

Nagrade


Prijatelji



