





 Pratite nas preko RSS-a
Kako BitTorrent programi mogu biti zloupotrebljeni za izvođenje DRDoS napada
Vesti, 18.08.2015, 08:30 AM
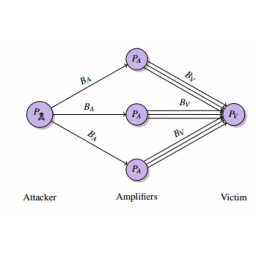
Propust u BitTorrent protokolima može se iskoristiti za izvođenje razornog DDoS napada kojim samo jedan haker veoma lako može srušiti velike sajtove, tvrdi grupa istraživača koja je svoj eksperiment predstavila na konferenciji USENIX.
Njihovo istraživanje je pokazalo da slabost u Micro Transport Protocol (uTP), Distributed Hash Table (DHT), Message Stream Encryption (MSE) i BitTorrent Sync (BTSync) protokolima može biti iskorišćena za izvođenje DRDoS napada (Distributed Reflective Denial of Service). Slabost u ovim protokolima omogućava napadaču da u maliciozni zahtev umesto svoje ubaci IP adresu cilja.
Da bi izveo DRDoS napad, napadač mora da pošalje ove maliciozne zahteve drugim korisnicima BitTorrenta, koji onda deluju kao reflektori i pojačivači i preplavljuju žrtvu odgovorima.
“Naši eksperimenti pokazuju da napadač može da iskoristi BitTorrent peerove da bi pojačao saobraćaj do faktora 50 puta a u slučaju BTSync (aplikacije) i do 120 puta”, kažu istraživači.
Istraživači kažu da su ranjive aplikacije uTorrent, Mainline i Vuze, koje su najpopularniji BitTorrent klijenti, a ranjive su jer one koriste navedene protokole.
BitTorrent koji je obavešten o ovome, ispravio je neke od propusta u nedavno objavljenoj beti, dok Vuze i uTorrent još uvek rade na rešavanju problema, kažu istraživači.
Više detalja o ovome možete naći u dokumentu (PDF) koji su objavili istraživači.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



