





 Pratite nas preko RSS-a
Kako američka NSA koristi Facebook za širenje malvera
Vesti, 13.03.2014, 09:12 AM
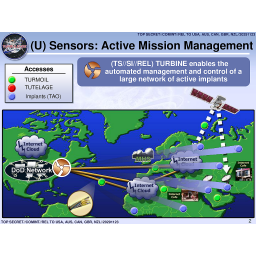
Novinari Rajan Galager i Glen Grinvald objavili su na sajtu The Intercept nove detalje o tehnologiji koju je razvila američka obaveštajna agencija NSA za potrebe masovne infekcije miliona računara širom sveta “malicioznim implantantima”, koja omogućava agenciji upad u računare i izvlačenje podataka iz internet i telefonskih mreža u inostranstvu.
Izveštaj se bazira na tajnim dokumentima NSA do kojih je došao Edvard Snouden, koja otkrivaju da je i britanska obaveštajna agencija GCHQ igrala važnu ulogu u razvoju ovih sistema.
Dokumenta otkrivaju da se taktike NSA ne razlikuju mnogo od onih koje koriste sajber kriminalci.
“U nekim slučajevima, NSA se prerušava u lažni Facebook server, koristeći sajt društvene mreže kao odskočnu dasku za infekciju računara koje je meta i izvlačenje fajlova sa hard diska”, tvrde Galager i Grinvald. Još više zabrinjava činjenica da Facebook ima Like dugme širom interneta, što agenciji daje mnogo veće šanse za infekciju računara malverima.
NSA se takođe oslanja na spam kampanje za širenje malvera sposobnih da snimaju zvuk i fotografišu pomoću web kamera zaraženih računara.
Pre deset godina NSA je raspolagala sa oko 100-150 malvera. U međuvremenu je TAO jedinica NSA (Tailored Access Operations) koja vodi ovakve operacije angažovala hakere i razvila brojne nove alate, tako da agencija sada raspolaže sa desetinama hiljada malvera.
S obzirom da je nemoguće ručno upravljati implantantima, NSA je razvila sistem koji je nazvan TURBINA i koji omogućava agenciji rukovanje aktivnim implantantima i njihovo masovno korišćenje.
TURBINA je deo večeg projekta NSA nazvanog “Posedovanje interneta”. Ako pretpostavljate da takav projekat zahteva ogromna novčana sredstva, u pravu ste - NSA je tražila budžet od 67,6 miliona dolara prošle godine za ovaj projekat.
Tajna dokumenta otkrivaju i detalje o pojedinim alatima koje NSA koristi za špijuniranje terorista ali i ostalih korisnika interneta.
Na primer, implantat nazvan CAPTIVATEDAUDIENCE se koristi za preuzimanje kontrole nad mikrofonom računara koji je meta i snimanje zvuka u okolini uređaja. Drugi alat nazvan GUMFISH može krišom da preuzme kontrolu nad web kamerom i da pravi fotografije. FOGGYBOTTOM beleži istoriju pretraživanja interneta i prikuplja korisnička imena i lozinke za pristup web sajtovima i email nalozima. GROK se koristi za praćenje onoga što korisnik računara kuca na tastaturi. SALVAGERABBIT izvlači podatke sa USB fleš diskova koji se priključuju na zaraženi računar. UNITEDRAKE se koristi za preuzimanje potpune kontrole nad računarom.
Svi pomenuti implantati su ustvari dodaci ovog poslednjeg, koji imaju specifičnu namenu.
Alati za enkripciju ne štite od ovakvih malvera, jer su oni dizajnirani tako da prevare takvu zaštitu i uzmu informacije pre nego što one budu šifrovane.
Upitani da prokomentarišu tvrdnje da NSA koristi Facebook kao mamac za korisnike tako da oni poveruju da su na pravoj Facebook stranici, iz kompanije su rekli da nemaju dokaze o ovim navodnim aktivnostima, ali da metoda koji eventualno primenjuje NSA ne funkcioniše za saobraćaj preko HTTPS koji je Facebook prošle godine u potpunosti integrisao kao podrazumevanu opciju.
NSA je navodno bila primorana da iskoristi najpopularniju svetsku društvenu mrežu zbog toga što su se ostale tehnike ubacivanja malvera u računare, koje uključuju spam emailove sa malicioznim linkovima, pokazale neuspešnim.
NSA navodno na sličan način koristi i Google, da bi došao do podataka korisnika.
NSA ne koristi svoje kapacitete samo da bi nadzirala teroriste i ekstemiste, već i sistem administratore stranih internet provajdera i telefonskih kompanija.
Opširnije o ovome na sajtu The Intercept.

Izdvojeno
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Anthropic uhvatio ruske hakere kako koriste Claude u sajberšpijunaži

Anthropic je otkrio i prekinuo aktivnosti hakerske grupe povezane sa Rusijom koja je koristila Claude u sajberšpijunskoj kampanji protiv više od 20 ... Dalje
Korak ispred napadača: Google će objavljivati nove verzije Chromea na svake dve nedelje

Google je ubrzao tempo objavljivanja novih verzija Chromea, pa će stabilne verzije browsera od sada stizati na svake dve nedelje umesto na četiri. N... Dalje
Pratite nas

Nagrade


Prijatelji



