





 Pratite nas preko RSS-a
Kako hakeri mogu plaćati Mastercard karticom bez PIN-a koristeći je kao Visa karticu
Vesti, 25.02.2021, 12:00 PM
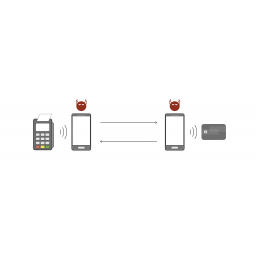
Grupa naučnika sa švajcarskog tehničkog univerziteta ETH u Cirihu otkrila je novu vrstu napada koji bi kriminalcima mogao omogućiti da prevare PoS terminal tako da se plaćanje obavi beskontaktnom Mastercard karticom žrtve kao da je Visa kartica.
Njihovo istraživanje temelji se na studiji iz septembra prošle godine o napadu u kome se zaobilazi PIN kartice, koji može omogućiti kriminalcima da iskoriste ukradenu ili izgubljenu Visa kreditnu karticu za kupovinu velike vrednosti a bez PIN-a kartice.
„Ovo nije samo puko mešanje marki kartica, već ima ozbiljne posledice“, rekli su istraživači. „Na primer, kriminalci mogu da koriste ovo u kombinaciji sa prethodnim napadom na Visa kako bi takođe zaobišli PIN za Mastercard kartice.“
Istraživači su rekli da je Mastercard, pošto je obavešten o ovome, primenio odbrambene mehanizme kako bi sprečio takve napade. Detalji o napadu će biti predstavljeni na 30. USENIX simpozijumu posvećenom bezbednosti, koji će se održati u avgustu.
Baš kao i prethodni napad na Visa kartice, i najnovije istraživanje iskoriščava „ozbiljne“ ranjivosti u široko korištenom EMV beskontaktnom protokolu, samo što je ovog puta meta Mastercard kartica. EMV, nazvan po osnivačima Europay, Mastercard i Visa, međunarodni je protokol za plaćanje pametnim karticama u prodavnici. U decembru 2019. godine objavljeno je da EMV ima preko 9 milijardi kreditnih i debitnih kartica širom sveta. Uprkos tvrdnjama o sigurnosti standarda, otkriveni su brojni nedostaci u ovom protokolu.
Kada je reč o ovom najnovijem napadu, on se izvodi upotrebom Android aplikacije koja implementira takozvani „čovek u sredini“ napad (Man-in-the-Middle, MitM), omogućavajući aplikaciji ne samo da inicira poruke između dva kraja - terminala i kartice, već i presretanje i manipulisanje NFC (ili Wi-Fi) komunikacijama kako bi se izvela zamena kartica.
Terminal za plaćanje prepoznaje marku koristeći kombinaciju onoga što se naziva primarnim brojem računa (PAN, takođe poznat i kao broj kartice) i identifikatora aplikacije (AID) koji identifikuje vrstu kartice (npr. Mastercard Maestro ili Visa Electron), i zatim koristi ovo drugo da aktivira određeni kernel za transakciju.
EMV kernel je skup funkcija potrebnih za obavljanje EMV kontakta ili beskontaktne transakcije.
Napad, nazvan „mešanje marke kartica“, koristi činjenicu da AID-ovi nisu autentifikovani na platnom terminalu, što omogućava da se terminal prevari da aktivira pogrešan kernel, a samim tim i banka koja obrađuje plaćanja u ime trgovca, da prihvati beskontaktne transakcije sa PAN-om i AID-om koji označavaju različite marke.
„Napadač istovremeno izvršava Visa transakciju sa terminalom i Mastercard transakciju sa karticom“, rekli su istraživači.
Napad, međutim, zahteva da se ispune brojni preduslovi da bi bio uspešan. Pre svega, kriminalci moraju imati pristup žrtvinoj kartici, pored toga što moraju da budu u mogućnosti da modifikuju komande terminala i odgovore kartice pre nego što ih predaju odgovarajućem primaocu.
Više detalja o ovome možete naći ovde.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



