





 Pratite nas preko RSS-a
Kako je moguće prijaviti se bez lozinke na bilo koji nalog na istom Windows računaru
Vesti, 20.03.2017, 00:00 AM
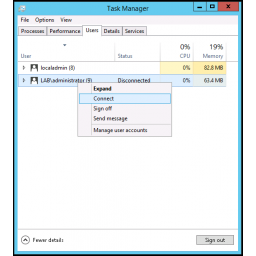
Bezbednosni istraživač Aleksandar Korznikov otkrio je kako je moguće prijavljivanje bez lozinke na bilo koji nalog na istom Windows računaru. To je moguće na svim verzijama Windowsa, nisu potrebne posebne privilegije, ali Korznikov nije siguran da li je u piranju bezbednosni propust u Windowsu ili je u pitanju Windowsova funkcija.
Napad se može izvesti ako napadač ima fizički pristup uređaju, ali i preko RDP sesije na hakovanom računaru.
Svaki korisnik, bez obzira na svoju ulogu, može koristiti CLI komande ugrađene u sve verzije Windowsa da bi prešao na bilo koju drugu aktivnu korisničku sesiju na istom računaru.
Ciljani nalog mora biti prijavljen na istom računaru, inače napad neće funkcionisati.
Očekivalo bi se da napadač mora da zna lozinku naloga kome želi da pristupi. Ali kada je u piranju napad o kome govori Korznikov, to nije neophodno.
Napadač sa svog naloga, može da izvrši neke cmd.exe komande i zatim odabere aktivnu korisničku sesiju na koju želi da se prijavi, i to bez lozinke. Napad funkcioniše sa lokalnim korisničkim sesijama, ali i sa RDP sesijama.
Ceo napad je moguće izvesti za minut.
Korznikov je objavio video snimke u kojima je pokazao kako funcioniše napad. Prvi video prikazuje kako preuzeti Windows 7 korisničku sesiju preko Task Managera i cmd.exe, drugi samo preko cmd.exe a treći prikazuje preuzimanje Windows Server 2012 naloga.
Pošto napad koristi Windowsove alate, napadač ne mora da preuzima malvere na ciljanom računaru, koji bi na primer aktivirali alarme u zaštitnim sistemima kompanija.
Otkriće Korznikova nije u potpunosti novo, već je samo proširena verzija jednog starog napada. 2011. Bendžamin Delpi, koji je radio za Banku Francuske, opisao je na svom blogu vrlo sličnu tehniku preuzimanja korisničke sesije (tekst je na francuskom).
Malo je verovatno da Microsoft nije saznao za ovaj problem, imajući u vidu kada je Depli objavio svoje otkriće. Verovatnije je da kompanija to ne smatra bezbednosnim propustom, već da u Microsoftu smatraju da Windows tako treba da radi.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



