





 Pratite nas preko RSS-a
Kalendarske pozivnice postaju novi alat za krađu podataka
Vesti, 17.03.2026, 13:00 PM
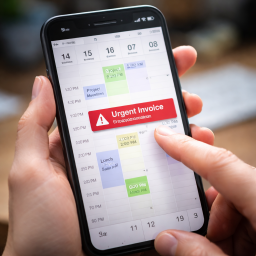
Sajber kriminalci sve češće zloupotrebljavaju kalendarske pozivnice kako bi zaobišli inbox i direktno isporučili lažne fakture žrtvama, upozorava Malwarebytes.
U novoj kampanji, napadači se obraćaju žrtvama u ime poznatih kompanija, uključujući i Malwarebytes, i šalju obaveštenja o predstojećim naplatama u formi kalendarskih događaja. Cilj je da se kod korisnika stvori osećaj hitnosti i panike, kako bi reagovali bez razmišljanja.
Za razliku od klasičnog phishinga sa linkovima, ova taktika koristi psihološki trik: žrtvama se prikazuje visok iznos za višegodišnju pretplatu, uz instrukciju da pozovu navedeni broj kako bi osporili naplatu.
„Prevaranti žele da poverujete da je značajan iznos već naplaćen, kako biste reagovali impulsivno, a ne racionalno“, navodi Malwarebytes Labs.
Problem dodatno komplikuje činjenica da mnoge aplikacije za kalendar automatski dodaju događaje, čak i pre nego što ih korisnik prihvati ili vidi. Takvi događaji se potom sinhronizuju na svim uređajima, mogu izgledati legitimno.
Iako lažne pozivnice imitiraju automatizovane sisteme za naplatu, stručnjaci napominju da legitimne kompanije ne šalju fakture kao kalendarske događaje.
Tekst u porukama često sadrži gramatičke greške i nedoslednosti što može ukazivati na prevaru, ali i predstavljati pokušaj da se izbegnu automatski filteri za detekciju pretnji.
Nakon što žrtva pozove broj, napadači prelaze na standardni scenario: pokušavaju da izvuku podatke o platnim karticama ili bankovnim računima, traže uplatu putem gift kartica ili kriptovaluta i prikupljaju lične podatke za buduće prevare. Prevaranti mogu tražiti instalaciju legitimnih alata za daljinski pristup i preuzeti kontrolu nad uređajem.
Malwarebytes savetuje korisnicima da isključe automatsko dodavanje pozivnica u svojim aplikacijama kao što su Outlook Calendar, Gmail Calendar, Android Calendar, Mac Calendar ili druge, ograniče koje osobe i aplikacije mogu da dodaju događaje u kalendar, da ignorišu i brišu sumnjive događaje u kalendaru poput „investicija“, „faktura“, „isplata bonusa“, „hitan sastanak“ i ne klikću na linkove niti odgovaraju na takve događaje
Ova kampanja pokazuje kako se phishing tehnike kontinuirano prilagođavaju novim kanalima komunikacije, koristeći funkcionalnosti koje korisnici retko dovode u pitanje, poput kalendara, kako bi povećali uspešnost napada.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



