





 Pratite nas preko RSS-a
Kanadski univerzitet platio hakerima dešifrovanje fajlova koje je šifrovao ransomware
Vesti, 10.06.2016, 06:30 AM
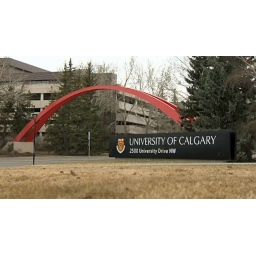
Više od 100 računarskih sistema zaraženo Univerziteta u Kalgariju zaraženo je početkom maja ransomwareom, pa je ova akademska institucija bila prinuđena da uradi ono što i druge žrtve ove pošasti: univerzitet je platio otkupninu da bi povratio šifrovane fajlove.
Otkup od 20000 kanadskih dolara isplaćen je u bitcoinima, posle čega su stigli ključevi za dešifrovanje koji su, prema rečima rukovodstva univerziteta, radili kako treba.
“Sam proces dešifrovanja je dugotrajan i mora se obavljati pažljivo. Važno je napomenuti da ključevi za dešifrovanje ne vraćaju automatski sve sisteme niti garantuju oporavak svih podataka. Univerzitet radi sa raznim stručnjacima na ovom polju, a s obzirom da je ovo krivično delo, u istragu je uključena i policija Kalgarija”, kažu sa Univerziteta.
Kako je izvestio CBC News, univerzitet je odlučio da plati otkup zbog toga što njegovi naučnici rade "istraživanje svetske klase", pa rukovodstvo ove obrazovne institucije nije želelo da ugrozi mogućnost vraćanja životnog dela naučnika sa univerziteta.
Ransomwarei više nisu pretnja koja je fokusirana na pojedince. Sajber kriminalcima nije trebalo mnogo vremena da shvate da su kompanije, policijske uprave, akademske i zdravstvene institucije isplatljiviji ciljevi.
Sve institucije i kompanije koje imaju podatke koje su od ključnog značaja za njihovo funkcionisanje, a koje ne rade dobro posao pravljenja i čuvanja rezervnih kopija podataka, biće spremne da plate mnogo više nego običan korisnik, da bi im fajlovi bili vraćeni.
Iako stručnjaci ali i institucije neprestano apeluju na žrtve da ne pristaju na ovakve ucene i ne plaćaju otkup, realnost je takva da ne mogu svi da dozvole sebi gubitak podataka. Tako je bilo i slučajeva kada su policije plaćale otkup.
Redovni backup važnih fajlova je jedini način da budete sigurni da u slučaju infekcije ransomwareom možete kriminalcima reći “ne”.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



