





 Pratite nas preko RSS-a
Kaspersky Lab i Intel McAfee objavili dva dekriptera za ransomware WildFire
Vesti, 24.08.2016, 09:00 AM
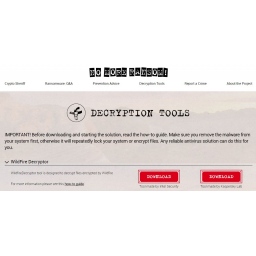
Dobra vest za žrtve ransomwarea WildFire: kompanije Intel McAfee i Kaspersky Lab objavile su dva dekriptera koji mogu da dešifruju fajlove koje je šifrovao WildFire. Oba alata se mogu preuzeti sa web sajta NoMoreRansom, koji su pokrenule ove dve kompanije u saradnji sa holandskom policijom i Europolovim Evropskim centrom za sajber kriminal (EC3).
WildFire je prvi put primećen sredinom aprila, ali pod drugim imenima - najpre pod imenom GNL a zatim pod imenom Zyklon. Ransomware se ponovo pojavio krajem maja pod sadašnjim nazivom WildFire.
U junu autori ransomwarea počeli su da šire WildFire preko spam emailova, uglavnom ciljajući korisnike u Holandiji. Distribucija ransomwarea nastavljena je i tokom jula i avgusta.
U saradnji sa holandskom policijom stručnjaci Kaspersky Laba uspeli su da pristupe statistici komandno-kontrolnog servera (C&C server) i saznali da je tokom 31 dana, WildFire inficirao 5309 računara, dok je 236 korisnika platilo otkupninu, pa su autori WildFire ransomwarea zaradili 136 bitcoina (oko 79000 dolara).
U vreme kada je otkriven, fajlove koje je šifrovao malver nije bilo moguće dešifrovati. Sada je to moguće zahvaljujući stručnjacima kompanija Kaspersky Lab i Intel McAfee.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



