





 Pratite nas preko RSS-a
Kaspersky i Emsisoft objavili besplatne alate za dešifrovanje fajlova za žrtve ransomwarea WannaCryFake, Yatron i FortuneCrypt
Vesti, 26.09.2019, 11:00 AM
Proizvođači antivirusa objavili su programe za dešifrovanje za tri ransomwarea, koji omogućavaju žrtvama da besplatno dešifruju svoje fajlove. Ovi dekripteri namenjeni su žrtvama ransomwarea WannaCryFake, Yatron i FortuneCrypt Ransomware.
Iako nijedan od ovih ransomwarea nije mnogo aktivan, čak i ako jedan korisnik može da vrati svoje fajlove besplatno, to je dobit.
Emsisoft je objavio dekripter za WannaCryFake Ransomware. Ovaj ransomware pokušava da koristi slavu zloglasnog ransomwarea WannaCry dodajući .wannacry ekstenziju šifrovanim fajlovima. Dekripter za WannaCryFake možete preuzeti ovde.
Kaspersky je takođe ove nedelje objavio dekriptere za Yatron i FortuneCrypt ransomware zahvaljujući slabostima koje su stručnjaci kompanije otkrili u njihovim algoritmima za šifrovanje.
Sajber-kriminalci koji distribuiraju Yatron reklamiraju ga kao Ransomware-as-a-Service. Fajlovima koje šifruje ovaj ransomware dodaje se ekstenzija .Yatron.
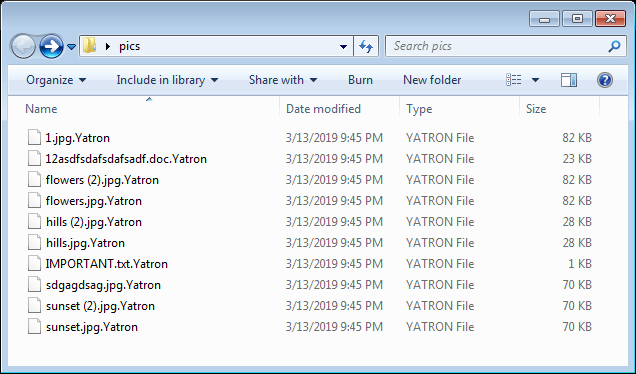
Kako je ovaj ransomware baziran na HiddenTearu, koji ima poznate slabosti u šifrovanju, Kaspersky navodi da su uspeli da naprave dekripter za Yatron. Prema podacima kompanije, većina žrtava ovog ransomwarea je iz Nemačke, Kine, Rusije, Indije i Mjanmara.
Kaspersky je takođe objavio dekripter za ransomware FortuneCrypt koji je uglavnom pronađen na uređajima u Rusiji, Brazilu, Nemačkoj, Južnoj Koreji i Iranu.
"Tokom prošle godine, naši proizvodi su registrovali više od 6000 napada izvršenih nekom od mnogobrojnih varijacija famlije malvera Trojan-Ransom.Win32.Crypren (FortuneCrypt je deo ove porodice)", kažu u kompaniji Kaspersky.
Pošto ovaj ransomware ne dodaje ekstenziju nazivima šifrovanih fajlova, žrtve shvataju da su njihovi uređaji zaraženi tek kad vide obaveštenje ransomwarea na ekranu.
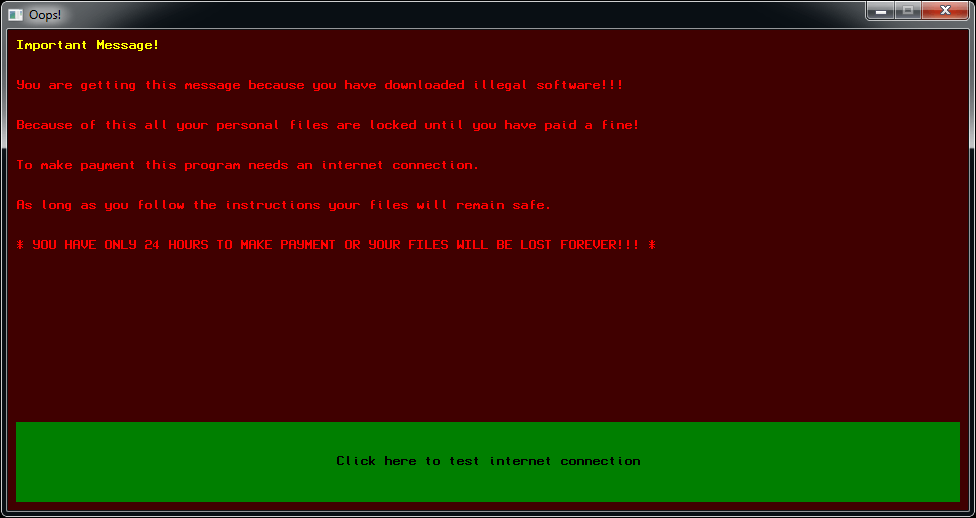
Žrtve ransomwarea Yatron ili FortuneCrypt mogu preuzeti besplatno dekriptere kompanije Kaspersky direktno sa njihovog sajta ili sa sajta No More Ransom.

Izdvojeno
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Pratite nas

Nagrade


Prijatelji



