





 Pratite nas preko RSS-a
Ko su krivci za napad na berzu NASDAQ
Vesti, 21.07.2014, 08:42 AM
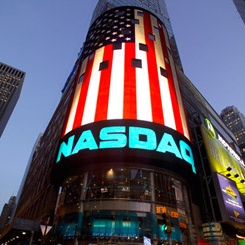
Sistemi za monitoring američkog FBI su 2010. godine uočili čudne aktivnosti u sistemima berze NASDAQ koje su ukazivale na infekciju malverom. Federalni agenti su tada upozorili berzu o tome, ali ispostavilo se da je NASDAQ znala za napad ali da o tome niko nije obavešten. Posle pregovora, NASDAQ se saglasila da timovi američkih državnih stručnjaka dođu u sedište i centar podataka kompanije da bi sproveli istragu koja je trajala pet meseci i u kojoj su učešće uzeli FBI, NSA, CIA i američki trezor.
O hakerskom napadu na NASDAQ mediji su izvestili u februaru 2011. godine, kada su kao potencijalni krivci označeni ruski hakeri. NASDAQ je tada upozorio na napad svoje klijente, a u oktobru iste godine objavljeno je i više informacija o ovom napadu. Berza je tada objavila i podatak da je u kompjutersku bezbednost uloženo skoro milijardu dolara. Međutim, uprkos tome ispostavilo se da su berzanski kompjuterski sistemi bili široko otvoreni za napade.
Prema podacima iz istrage koje ovih dana objavljuju američki mediji, napadači su iskoristili dva nepoznata bezbednosna propusta da bi zarazili kompjuterske sisteme berze i tako sebi obezbedili pristup sistemima najmanje tri meseca pre nego što je napad otkriven.
Za američku Nacionalnu agenciju za bezbednost (NSA) maliciozni kod koji je korišćen u napadu na NASDAQ nije bio nepoznat jer je sličan kod ranije koristila ruska Federalna bezbednosna služba (FSB).
Malver, koji je američki CNN nazvao "digitalnom bombom" koja je mogla prouzrokovati haos u celokupnoj američkoj ekonomiji, je imao mogućnost ne samo da špijunira i krade osetljive finansijske podatke, već i da ozbiljno poremeti berzanske aktivnosti.
Prema pisanju Bloomberga, malver je ipak mogao doći i iz neke druge zemlje. Istraga nije mogla sa sigurnošću da dokaže odakle je došao napad. Komentarišući pisanje Bloomberga i spekulacije o tome da bi krivac za napad na NASDAQ mogla biti Rusija, Jevgenij Koriško, sekretar za štampu ambasade Rusije u Vašingtonu, nazvao je takve optužbe “čistom glupošću”.
Čak i oni koji su bili uključeni u istragu priznaju da je verovatnije da je napadač neko poput nezavisnog ruskog hakera Aleksandra Kalinina koji je uporno napadao kompjuterske sisteme NASDAQ-a u periodu od 2007. do 2010.
Istraga je otkrila da su isti malver koristili i kineski sajber špijuni, ali istražitelji nisu uspeli da dokažu povezanost napada sa Kinom.
Istraga je pokazala da su sistemi berze bili loše zaštićeni te da su zbog toga bili široko otvoreni za pokušaje upada. Istražitelji su pronašli i dokaze da je nekoliko hakerskih grupa imalo pristup informacijama berze, ali ti dokazi nisu bili dovoljni da otkriju istražiteljima o kome je reč.
Istraga je dokazala da je bilo krađe nekih informacija, ali ne i koje su informacije ukradene.
Jedan od forenzičara koji je učestvovao u istrazi nazvao je sisteme berze “prljavom močvarom”, jer je bilo veoma malo zapisa koji bi mogli otkriti dnevne aktivnosti na serverima i pomoći da se istraže aktivnosti uljeza.
Tokom istrage provereni su i sistemi drugih kompanija, među kojima i desetak američkih banaka, koje su povezane sa berzom, da bi se utvrdilo eventualno širenje malvera. Nisu sve kompanije pristale na istragu, ali za one koje jesu, utvrđeno je da nije bilo infekcija.
Istražitelji su zaključili da napdači nisu bili zainteresovani za druge informacije, i da su se zadržali samo na NASDAQ-u. Ipak, da su želeli, mogli su to da urade.
Istraga američkog FBI o ovom napadu je i dalje u toku.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



