





 Pratite nas preko RSS-a
Kompromitovani WordPress sajtovi se koriste za širenje ransomwarea Teslacrypt
Vesti, 08.09.2015, 00:00 AM
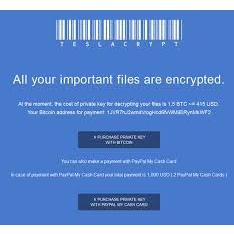
Istraživači iz firme Heimdal Security otkrili su da se ransomware Teslacrypt širi uz pomoć exploit alata Neutrino, preko sajtova koji koriste stariju verziju WordPressa.
Istraživači ne isključuju mogućnost da se napad vrši i preko drugih sistema za upravljanje sadržajem ili zastarelih CMS pluginova, ali u većini uočenih slučajeva u pitanju su starije verzije WordPressa.
Napadači najpre koriste poznate bezbednosne propuste u WordPress sajtovima ili pluginovima da bi kompromitovali sistem, i zatim ubacuju maliciozne skipte u izvorni kod.
Ove skripte preusmeravaju korisnike na domene na kojima se hostuje exploit alat Neutrino koji koristi bezbednosne propuste u softveru kao što je Adobe Flash Player, Adobe Reader, ili Internet Explorer, da bi na kraju računari žrtava bili inficirani ranosmwareom Teslacrypt.
Kada zarazi računar, Teslacrypt radi ono što inače rade ovakvi malveri - šifruje fajlove na računaru, i zatim na radnoj površini ostavlja .txt i .html fajl, u kojima se žrtvi objašnjava šta treba da uradi da bi ponovo mogla da pristupi svojim fajlovima.
U nekim slučajevima, istraživači su zapazili da ransomware osim šifrovanja fajlova, takođe preuzima malver Pony koji krade podatke.
Većina zaraženih domena su danski web sajtovi.
Pre dve nedelje, slična kampanja u kojoj su takođe korišćeni WordPress sajtovi i exploit alat Neutrino korišćena je za distribuciju ransomwarea CryptoWall.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



