





 Pratite nas preko RSS-a
Kopije popularnih ekstenzija koje blokiraju reklame u Chromeu prevarile milione korisnika
Vesti, 19.09.2019, 10:00 AM
Više od 600 miliona korisnika surfuje internetom sa programima koji blokiraju reklame. Činjenica je da takvi programi znatno smanjuju dnevnu zaradu web sajtova.
Ipak, niko ne može da porekne da programi koji blokiraju reklame zapravo štite korisnike od preusmeravanja na zlonamerne ili kompromitovane web sajtove na kojima se nalaze malveri ili na kojima korisnike čeka fišing klopka. Ali šta ako je vaš blokator reklama takođe zlonameran i koristi vaše surfovanje internetom da zaradi milione dolara?
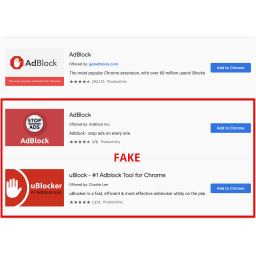
Prema istraživanju koje je sprovela kompanija Adguard, dva najpopularnija blokatora reklama u Chrome Web prodavnici su lažna i stoje iza prevara velikih razmera, koristeći imena legitimnih popularnih blokatora oglasa. Reč je o ekstenziji „AdBlock“ firme „AdBlock, Inc“ i „uBlock“ iza koje stoji „Charlie Lee“.
“uBlock Charlie Lee” ima više od 863 000 instalacija dok „AdBlock“ firme „AdBlock, Inc“ trenutno koristi više od 848 000 korisnika. Razlog zašto ove ekstenzije imaju stotine hiljada instalacija i recenzije sa 5 zvezdica je taj što njihova imena ne izazivaju sumnju a one blokiraju reklame upravo onako kako bi to radile legitimne ekstenzije.
Međutim, u pozadini oba blokatora reklama koriste tehniku prevare u kojoj korisnik prima kolačić treće strane a da za to nije dao odobrenje niti zna nešto o tome. Taj kolačić koristi se za nadgledanje aktivnosti pregledavanja žrtve i u slučaju da korisnik poseti web sajt na kome će nešto kupiti, kriminalcima koji koriste kolačić plaća se naknada.
Na primer, Adguard je identifikovao kolačiće nekoliko kompanija, uključujući Teamviewer, Microsoft, Linkedin, Aliexpress i Booking.
Ova dva dodatka imaju više od 1,6 miliona „nedeljno aktivnih korisnika“ sa kolačićima preko 300 Alexa Top 10000 web sajtova.
“Teško je proceniti štetu, ali rekao bih da govorimo o milionima dolara mesečno", napisao je Andrej Meškov iz AdGuarda.
Što je još gore, iako je Google obavešten o prevari, oba dodatka su i posle toga i dalje bila dostupna u Chrome Web prodavnici.
Ovo, međutim, nije prvi put da su istraživači Adguarda razotkrili zlonamerne blokatore reklama koji stoje iza sofisticiranih prevara u koje su ne svojom voljom umešani korisnici Chromea. Prošle godine kompanija je identifikovala 5 takvih lažnih dodataka koji su zajedno prevarili preko 20 miliona korisnika.
Google je tek juče uklonio obe ekstenzije iz svoje prodavnice.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



