





 Pratite nas preko RSS-a
Korisnici Chromea čuvajte se lažne tehničke podrške
Vesti, 30.08.2016, 08:30 AM
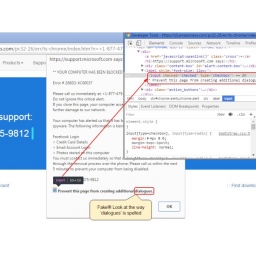
Korisnici Chromea čuvajte se lažne tehničke podrške Microsofta. Evo o čemu se radi.
Prevaranti dovode korisnike Chromea na maliciozni sajt koji na prvi pogled, vizuelno, izgleda kao legitimna stranica tehničke podrške Microsofta. Stranica primorava browser da pređe u režim celog ekrana. Alatna traka browsera, uključujući i adresnu traku, su tada sakriveni a učitava se JPEG slika koja se postavlja na pravo mesto tako da izgleda kao prava adresna traka kada se stranica učita u režimu celog ekrana.
“Ovo je zanimljivo jer smo godinama govorili ljudima da proveravaju URL u adresnoj traci da bi znali da li je sajt ono što se tvrdi da jeste. Kada se ova lažna stranica učita, ona radi u režimu celog ekrana i sprečava korisnika da je lako zatvori prikazujući beskonačni niz upozorenja”, kažu stručnjaci kompanije Malwarebytes koji su upozorili na ovu prevaru.
Jedna korisna funkcija u Google Chromeu je opcija “Sprečite ovu stranicu da prikazuje dodatne dijaloge”, koja je naročito dobrodošla kada vas neki sajt pita “Da li ste sigurni da želite da napustite ovu stranicu?”, posle čega sledi još jedno pitanje “Da li ste zaista, zaista sigurni da želite to da uradite?” i još neka druga.
Drugi trik na koji su upozorili stručnjaci kompanije Malwarebytes uključuje prikazivanje lažnog pop-up upozorenja da je računar blokiran jer je inficiran spywareom. Upozorenje na dnu ima opciju “Sprečite ovu stranicu da prikazuje dodatne dijaloge”. Kada korisnik odabere ovu opciju i klikne na “OK” rezultat je suprotan od očekivanog - time se stranici omogućava da prikazuje slična lažna upozorenja, sa novim trikovima koji će još više izludeti korisnika (npr. “Pritisnite ESC da bi ste zatvorili stranicu!” iako bi samo odabir opcije “Sprečite ovu stranicu da pravi dodatne dijaloge” i klik na dugme “OK” bilo delotvorno).
Pritisak na ESC taster će dovesti do navale novih pop-up prozora, koji će naterati neke korisnike da pozovu lažnu tehničku podršku. Sve ovo je u funkciji pritiska na korisnike za koje prevaranti očekuju da će biti sluđeni ovim prozorima i zvukom koji se emituje u pozadini.
Problem je u tome što je ovakvih sajtova mnogo. Svaka kriminalna grupa ima na stotine domena. Samo prevarant koji stoji iza ove prevare ima više od 200 registrovanih domena, koje je prethodna četiri meseca koristio za prevare sa lažnom tehničkom podrškom.
Browserima je potrebno oko 10 sati da otkriju ovakve pretnje. Osim toga, neke hosting kompanije mesecima ne odgovaraju kada im bezbednosni istraživači prijave ovakve sajtove.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



