





 Pratite nas preko RSS-a
Korisnici Chromea na Mac OS X će biti upozoravani na opasne sajtove
Vesti, 06.03.2017, 01:00 AM
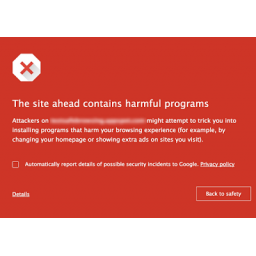
Google je odlučio da proširi zaštitu Safe Browsing servisa na MacOS uređaje pa će korisnici MacOS koji koriste Chrome za surfovanje internetom verovatno ubuduće videti više upozorenja jer će Safe Browsing početi da označava sajtove na kojima se nalazi potencijalno neželjeni i štetni softver.
Prethodnih nekoliko godina, Google je ograničio pokušaje promene podešavanja za Chrome na Windows računarima. Sada je ta zaštita uključila i MacOS uređaje a u Googleu se nadaju da će to pomoći borbi protiv malvera i programa koji prikazuju oglase a koji ciljaju Appleovu platformu za desktop računare i kojih je trenutno više nego ikad pre.
Iz kompanije kažu da je ovo deo nastojanja da se smanje malveri i neželjeni softver za MacOS, i da će se stoga Safe Browsing fokusirati na dva najčešća problema sa kojim se susreću korisnici Chromea: neželjeni oglasi i manipulacija podešavanjima Chromea, posebno početnom stranicom i podrazumevanim pretraživačem.
Krajem ovog meseca, Chrome i Safe Browsing će početi da upozoravaju korisnike na softver koji pokušava da izmeni podešavanja Chromea bez korišćenja Settings Overrides API koji će biti jedina dozvoljena putanja za promene podešavanja Chromea na Mac OS X, kao što je to slučaj sa Windowsom. Safe Browsing će reagovati na sve pokušaje ubacivanja oglasa na web stranice, kao i na pokušaje promene početne stranice browsera i podrazumevanog pretraživača.
Jedine esktenzije za Chrome kojima će biti dozvoljeno da menjaju podešavanja Chromea će biti one koje se nalaze u Chrome Web Store.
Korisnici Mac OS X se u svakom slučaju mnogo ređe nego korisnici Windowsa susreću sa malverima, ali su maliciozni dodaci za Chrome očigledno postali dovoljno značajna smetnja za Google da učini nešto povodom toga.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



