





 Pratite nas preko RSS-a
Korisnici Gmaila od sada bezbedniji - evo kada i kakva ćete upozorenja ubuduće viđati
Vesti, 11.02.2016, 00:30 AM
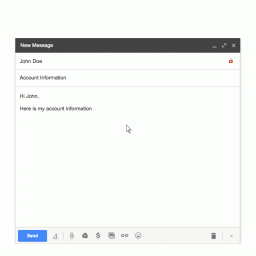
Korisnici Gmaila ubuduće će moći da vide da li je njihova email komunikacija sa drugima, bilo da je reč o korisnicima Gmail ili nekih drugih email servisa sigurna. U slučaju da nije, korisnici Gmaila će videti ikonu crvenog polomljenog katanca u gornjem desnom uglu email poruke.
“Gmail je oduvek podržavao enkripciju u tranzitu pomoću TLS, i automatski će šifrovati vašu dolaznu i odlaznu elektronsku poštu ako je moguće”, kažu iz Googlea.
Googleova orijentisanost prema ovoj opciji je podstakla i druge email provajdere da svojim korisnicima ponude end-to-end enkripciju.
Ipak, nisu je svi implementirali, ali su u Googleu rešeni da to ne utiče na njihove korisnike. Počev od ove nedelje, korisnici web Gmaila će kada dobiju ili pošalju email nekom ko koristi email servis koji ne podržava TLS enkripciju, biti upozoreni na to ikonom slomljenog crvenog katanca.
Druga promena koja je najavljena je očigledniji pokazatelj da Gmail nije u mogućnosti da potvrdi autentičnost pošiljaoca poruke. Tako će Gmail ubuduće, u tom slučaju, profilnu sliku pošiljaoca, avatar ili korporativni logo zameniti crvenim zankom pitanja.
Ipak, ako vidite ikonu crvenog slomljenog katanca i znak pitanja, to ne mora da bude siguran pokazatelj da je email koji je tako označen opasan ili lažan. Ali u Googleu se nadaju da će to naterati korisnike da zastanu i razmisle o mogućim implikacijama nesigurnih komunikacija i da budu veoma oprezni kada proveravaju neželjene poruke.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



