





 Pratite nas preko RSS-a
Korisnici Microsoft naloga upozoreni na fišing napade
Vesti, 29.12.2025, 10:00 AM
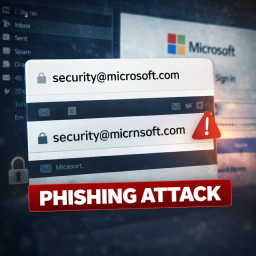
Korisnicima Microsoft naloga savetuje se pojačan oprez zbog porasta fišing napada koji koriste tehniku poznatu kao typosquatting. Sajber kriminalci registruju veb-sajtove i imejl adrese koje izgledaju gotovo identično legitimnim Microsoft domenima, sa ciljem da prevare korisnike i navedu ih da otkriju svoje lozinke.
Na ovaj rizik nedavno je upozorio Harli Šugarman, direktor kompanije Anagram Security, koji je podelio primer fišing mejla u kojem je pošiljalac koristio gotovo neprimetnu izmenu u adresi — slovo „m“ zamenjeno je kombinacijom „r“ i „n“, što vizuelno izgleda isto. Zbog tako suptilne razlike, mnogi korisnici ne primete prevaru.
Iako typosquatting nije nova tehnika, ona je i dalje veoma efikasna. Napadači se oslanjaju na sitne greške u kucanju ili trenutke nepažnje, vodeći žrtve na lažne stranice za prijavu koje izgledaju kao originalne. Podaci uneti na tim stranicama završavaju direktno kod napadača.
Jedan od glavnih razloga uspešnosti ovih napada je to što korisnici često ne proveravaju pažljivo URL adrese ili imejl adrese pošiljalaca. Čak i jedan pogrešan znak u linku ili imejlu može da preusmeri korisnika na veoma uverljivu kopiju legitimnog sajta.
Stručnjaci za bezbednost preporučuju prelazak na passkey autentifikaciju gde god je to moguće, jer je znatno bezbednija od klasičnih lozinki. Microsoft i druge tehnološke kompanije već aktivno podstiču ovu promenu. Za korisnike koji i dalje koriste lozinke, savetuje se upotreba jakih, jedinstvenih lozinki, uz pouzdan menadžer lozinki.
Dodatnu zaštitu pružaju i bezbednosne funkcije u pregledačima poput Microsoft Edge-a i Google Chrome-a, koji mogu upozoriti na sumnjive ili pogrešno otkucane adrese. Preporučuje se i čuvanje bookmark-ova za često korišćene servise poput imejla, sajtova banaka i društvenih mreža.
Standardne mere protiv fišinga ostaju ključne: treba biti sumnjičav prema neočekivanim porukama koje tvrde da postoji problem sa nalogom i ne kliktati direktno na linkove iz mejlova. Takođe, treba izbegavati preuzimanje priloga i odgovaranje na sumnjive poruke, jer interakcija može signalizirati prevarantima da je vaš nalog aktivan.
Pažljivo proveravanje adrese pošiljaoca, pregled linkova pre klika i prepoznavanje poruka koje stvaraju osećaj hitnosti, poput zahteva za momentalnu promenu lozinke, mogu pomoći u otkrivanju prevare. Pouzdan antivirusni softver predstavlja dodatni sloj zaštite.
Iako je typosquatting jedna od najstarijih internet prevara, ona se i dalje vraća jer se oslanja na jednostavne sitne greške. Pažnja i oprez pri proveri mejlova i veb-sajtova i dalje su među najefikasnijim načinima zaštite.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



