





 Pratite nas preko RSS-a
Korisnici Skype-a oprezno sa linkovima: 170 000 korisnika već prevareno
Vesti, 05.04.2013, 13:11 PM
Stručnjaci Kaspersky Lab-a otkrili su dve nove kampanje distribucije malvera koje se oslanjaju na Skype.
Prva kampanja na koju upozoravaju iz Kaspersky Lab-a zamišljena je tako da na prevaru natera korisnike da kliknu na skraćene linkove. Osim linkova u poruke sadrže i prateći tekst koji se razlikuje od slučaja do slučaja:
- Tell me what you think of this picture
- This is the funniest picture ever!
- I cant believe I still have this picture
- Someone showed me your picture
- Your photo isn't really that great
- What do you think of my new hair?
- You should take a look at this picture
- What you think of this picture?
- Someone told me it's your picture
Kada žrtva klikne na link u poruci dospeće na web sajt sa malverom koji Kaspersky prepoznaje kao USD: DangerousObject.Multi.Generic.
Loša vest je da se na ove skraćene llinkove do sada kliknulo više od 170 000 puta i da broj klikova raste za oko 100 000 klikova po satu. Većina prevarenih korisnika su oni u Rusiji i Ukrajini, ali je infekcija uočena i u Kini, Italiji, Bugarskoj i na Tajvanu.
Druga kampanja je takođe zanimljiva. Pohod malvera takođe započinje porukom na Skype-u i pokušajem da se korisnik ubedi da klikne na link. Dropper se preuzima sa servera u Indiji. Stopa detekcije od strane antivirusa je veoma niska.
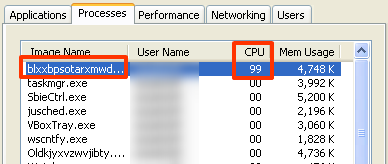
Dropper kojim počinje infekcija, Trojan.Win32.Jorik.IRCbot.xkt, je sposoban za obavljanje različitih zadataka, ali je njegov najznačajniji zadatak da zaraženi računar pretvori u Bitcoin kopača, što troši sistemske resurse, tako da ako vam procesor radi punim kapacitetom, možda je vaš računar zaražen ovakvim malverom.
Većina korisnika čiji su računari zaraženi su oni u Italiji, a za njima slede korisnici u Rusiji, Poljskoj, Kostariki, Španiji, Nemačkoj i Ukrajini.
Prosečan broj klikova na skraćene linkove u ovoj kampanji je 2 000 po satu.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



