





 Pratite nas preko RSS-a
Korisnici nekih od 62000 ukradenih email adresa prijavljuju prve probleme
Vesti, 17.06.2011, 12:01 PM

Izgleda da će 62000 internet korisnika morati što pre da promeni svoje lozinke za pristup različitim servisima nakon što je u četvrtak hakerska grupa LulzSec objavila na internetu njihove email adrese i pripadajuće lozinke. Još uvek nije jasno odakle dolaze email adrese i lozinke koje je objavila grupa, ali ima nagoveštaja da bar 12000 email adresa dolazi sa Writerspace.com, foruma za poklonike i autore ljubavnih i misterioznih priča. Tehničko osoblje sajta još uvek pokušava da otkrije kako su ukradeni podaci i da obavesti korisnike čiji su podaci ugroženi, potvrdili su iz Writerspace-a.
O slučaju jedne od žrtava krađe podataka sa ovog foruma izvestio je ComputerWorld navodeći da je Debi Krovel ceo jučerašnji dan provela u pokušaju da otkaže kupovinu iPhone-a i tako povrati 712 dolara za telefon koji nikada nije naručila.
Slučaj Debi Krovel nije usamljen.
Korisnici Twitter-a su, dovodeći to u vezu sa ukradenim podacima, prijavljivali hakovanje svojih Gmail, PayPal, Facebook, Hotmail i Twitter naloga, što znači da ukoliko ste imali nesreću da se vaši podaci nađu na listi onih koje je ukrala i objavila grupa LulzSec, nijedan od vaših naloga nije siguran.
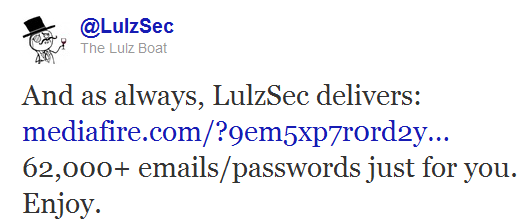
Neki od pratilaca LulzSec-a na Twitteru iskoristili su priliku i upotrebili objavljene ukradene podatke za pristup nalozima.
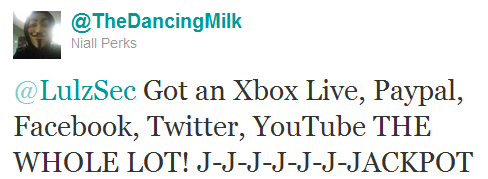
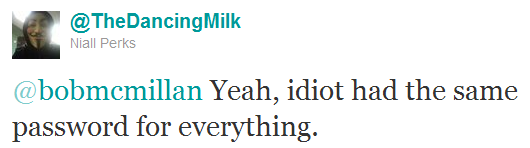
Uobičajeno, internet korisnici istu lozinku koriste za pristup većem broju svojih naloga, tako da jedna objavljena email adresa i pripadajuća lozinka obično znači da se problem multiplifikuje, i da je ugroženo više naloga a nekada i svi korisnikovi nalozi.
Među 62000 ukradenih email adresa nalaze se i adrese zaposlenih u velikim kompanijama, kao i adrese zaposlenih u američkoj vojsci, mornarici, vazduhoplovstvu i drugim vladinim organizacijama i institucijama. To je takođe poznata loša praksa internet korisnika da poslovne adrese koriste u privatne svrhe, što štetu koja nastaje u ovakvim slučajevima čini mnogo većom nego što bi ona inače bila.
Pored krađe i objavljivanja email adresa korisnika, LulzSec imaju i pomalo neočekivanu metu. Reč je o poznatom forumu 4Chan.org, koji se povezuje sa drugom hakerskom grupom Anonimni.
Do sukoba je izgleda došlo nakon što je LulzSec napao popularne gejmerske veb sajtove, uključujući i EVE Online, League of Legends i Minecraft, što je iznerviralo posetioce i članove 4Chan foruma, igrače ovih video igara, te su i i oni sami započeli sopstvenu DDoS kampanju protiv LulzSec-a i svega što je povezano sa njima.
Usledile su provokacije sa Twitter naloga LulzSec-a a onda su se oglasili i Anonimni sa svog Twitter naloga: “Prihvatamo izazov gubitnici,” glasio je njihov odgovor objavljen na Twitter-u.
Iako su dve hakerske grupe često dovođene u vezu, s obzirom na to da im je izbor meta napada bio nekada vrlo sličan, a u slučaju hakovanja servisa kompanije Sony i isti, LulzSec je neprestano poricao bilo kakve veze sa Anonimnima.
Sada kada je njihov sukob postao javan jasno je da grupe ne rade sinhronizovano.
Veb sajt 4Chan je nakon kraćeg perioda sporijeg rada, što je bila posledica DDoS napada, ponovo funkcionisao uobičajeno.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



