





 Pratite nas preko RSS-a
Laptop i za posao i za zabavu - zašto je to loša kombinacija
Vesti, 04.10.2012, 08:13 AM
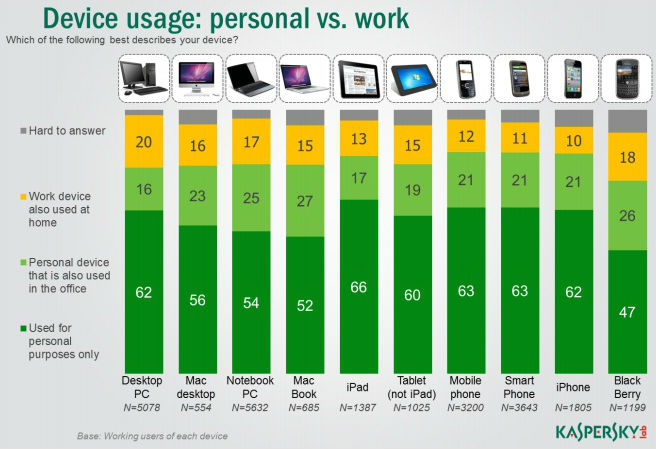
Prema istraživanju koje je uradila kompanija O+K za kompaniju Kaspersky Lab, mnogi korisnici ne prave razliku između ličnih podataka i dokumenata u vezi sa poslom i često ih skladište na jednom uređaju. Čak 42% ispitanika koristi isti laptop računar koji im je obezbedio poslodavac ili su ga sami kupili i za rad i za ličnu upotrebu.
Istraživanje pokazuje da 27% vlasnika Apple računara i 25% vlasnika drugih laptop računara koriste mobilne uređaje za rad. Lični laptop koji nije dovoljno zaštićen od sajber pretnji, kao i korišćenje kompanijskog laptop računara za lične potrebe, može uzrokovati da poverljivi podaci kompanije „iscure“. Ukoliko je zaražen, lični uređaj koji je korišćen za posao može izazvati probleme čitavoj korporativnoj mreži.
Suprotna situacija, kada je kompanijski uređaj korišćen kod kuće, manje je zastupljena (15%, odnosno 17%), nije ništa manje opasna za podatke kompanije. Situacija sa mobilnim uređajima je vrlo slična: trećina ispitanika koristi moderne smart telefone i tablet uređaje i za zabavu i za rad. Kod korisnika Blackberry telefona ovo je češće nego kod drugih: 26% vlasnika koristi ove smart telefone za rad, dok je 18% ovih poslovnih telefona korišćeno i za ličnu upotrebu. Zaključak je da se čitav niz uređaja - od desktop računara do mobilnih telefona - koristi za čuvanje i obradu poslovnih informacija.
Prema istraživanju kompanije O+K, 35% vlasnika tablet računara koristi ove uređaje za skladištenje prepiski u vezi sa poslom, a 20% ispitanika skladišti podatke koji su im potrebni kako bi daljinski pristupili lokalnoj mreži kompanije. Skoro svaki peti korisnik smart telefona (19% korisnika) čuva šifre za pristup korporativnom serveru elektronske pošte u memoriji svog smart telefona. Naravno, u slučaju zaraze, gubitka ili krađe ovih uređaja, te informacije mogu postati dragocena nagrada za lopove i druge prevarante.
Kako bi bilo kontrolisano korišćenje ličnih uređaja u poslovne svrhe neophodno je primeniti jedinstvenu korporativnu bezbednosnu politiku i koristiti odgovarajuća zaštitna rešenja.
Celokupni izveštaj o istraživanju kompanije O+K dostupan je ovde (pdf).

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



