





 Pratite nas preko RSS-a
Lažna Microsoft upozorenja zaključavaju veb pregledač da bi korisnici pozvali lažnu tehničku podršku
Vesti, 20.10.2025, 09:00 AM
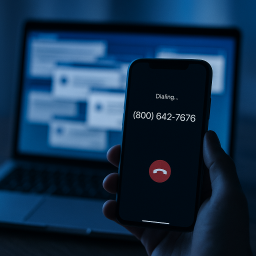
Stručnjaci iz Centra za odbranu od fišinga Cofense upozoravaju na novu, agresivnu prevaru u kojoj prevaranti koriste logo i brend kompanije Microsoft da bi ukrali podatke od žrtava. Napad kombinuje lažne mejlove o refundaciji i zastrašujuća bezbednosna upozorenja koja navodno dolaze od Microsofta, a sve sa ciljem da žrtva pozove broj lažne tehničke podrške.
Napad počinje imejlom koji služi kao “mamac”, a koji sadrži link za potvrdu imejl adrese da bi se ostvario povraćaj novca. Klik na taj link vodi do stranice sa CAPTCHA verifikacijom, čiji je cilj da proces učini realnim i da istovremeno oteža automatsku analizu bezbednosnih sistema.
Nakon potvrde, korisnik dolazi na lažnu Microsoft stranicu, gde se iznenada pojavljuju pop-up prozori koji imitiraju zvanična Microsoftova bezbednosna upozorenja. Pregledač se „zaključava“, korisnik gubi kontrolu nad kursorom i stiče utisak da je računar blokiran ransomware-om.
Cilj ove manipulacije je da izazove psihološki efekat panike, da se korisnik oseti ugroženo i odmah pozove “tehničku podršku” čiji broj vidi na ekranu.
Naravno, “zaključavanje” je samo iluzija: dovoljno je pritisnuti taster ESC da bi se veb pregledač odblokirao.
Kada žrtva pozove broj, javlja se lažni tehničar koji pod izgovorom pomoći traži da se otkriju podaci za prijavljivanje ili da se instalira alat za daljinski pristup, čime napadač dobija punu kontrolu nad uređajem.
Autor izveštaja, Dilan Mejn, navodi da ova kampanja pokazuje „kako se poverenje u brend može pretvoriti u oružje protiv korisnika“.
Uvek imajte na umu da vas prava tehnička podrška kompanija poput Microsofta, nikada neće neočekivano pozvati, niti vam zaključati pregledač upozorenjem koje traži da pozovete neki broj. Ako se to dogodi zatvorite stranicu i ne pozivajte broj sa ekrana.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



