





 Pratite nas preko RSS-a
Lažna Microsoftova tehnička podrška zaključava Windows računare
Vesti, 19.05.2016, 00:30 AM
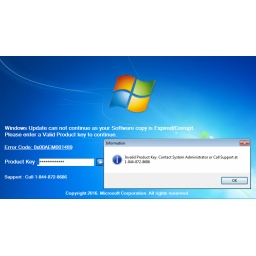
Prevaranti koji nude lažnu tehničku podršku sada imaju novi trik koji koriste da bi prevarili korisnike da im daju informacije o svojim platnim karticama. Oni sada koriste screen lockere koji prikazuju Windows upozorenja da je njihova kopija Windowsa istekla ili da nešto nije u redu sa njom.
Na ovaj način korisnici se sprečavaju da koriste svoje računare dok ne pozovu broj navodne tehničke podrške i daju informacije o svojoj platnoj kartici.
Prema rečima istraživača kompanije Malwarebytes Džeroma Segure, Windows locker dolazi do korisnika u paketu sa drugim potencijalno neželjenim softverom ili kao ažuriranje za legitimni, popularni program.
Kada se instalira, locker čeka trenutak kada korisnik restartuje računar i zatim stupa u akciju.
Najpre se prikazuje lažno obaveštenje “Updating...”, a zatim preko njega upozorenje koje privremeno onemogućava korišćenje računara.
Segura je pozvao broj iz obaveštenja i razgovarao sa lažnom tehničkom podrškom Microsofta. Čovek sa kojim je razgovarao se odao - locker ima ugrađeni installer za Team Viewer koji se može pokrenuti kombinacijom tastera Ctrl+Shift+T. Lažni tehničar nije želeo da pruži pomoć korisniku Seguri ako ne plati 250 dolara za otključavanje računara, što Segura nije želeo da uradi.
Dakle, nema potrebe plaćati prevarantima jer postoji način da se isključi locker: dovoljno je istovremeno pritisnuti tastere Crtl+Shift+T.
Sledeće što bi trebalo uraditi je čišćenje računara od malvera.
Prevare sa lažnom tehničkom podrškom su sve učestalije, i ne razlikuju se mnogo u pogledu grafike i pristupa. Segura kaže da se ljudi više ne mogu osloniti samo na zdrav razum ili izbegavanje poziva ovakvih prevaranata jer ove prevare postaju sve sofisticiranije, a prevaranti su već počeli da prave malvere koji su prilagođeni ovakvoj iznudi preko telefona.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



