





 Pratite nas preko RSS-a
Lažna tehnička podrška koristi ''download bombu'' da bi prevarila korisnike Chromea
Vesti, 07.02.2018, 10:00 AM
Prevaranti koji nude lažnu tehničku podršku našli su novi način da prevare žrtve, koje uglavnom nemaju dovoljno tehničkog znanja da prepoznaju naizgled naivni scenario ovakvih prevara, i koje zbog toga često plate nepotrebni softver ili usluge.
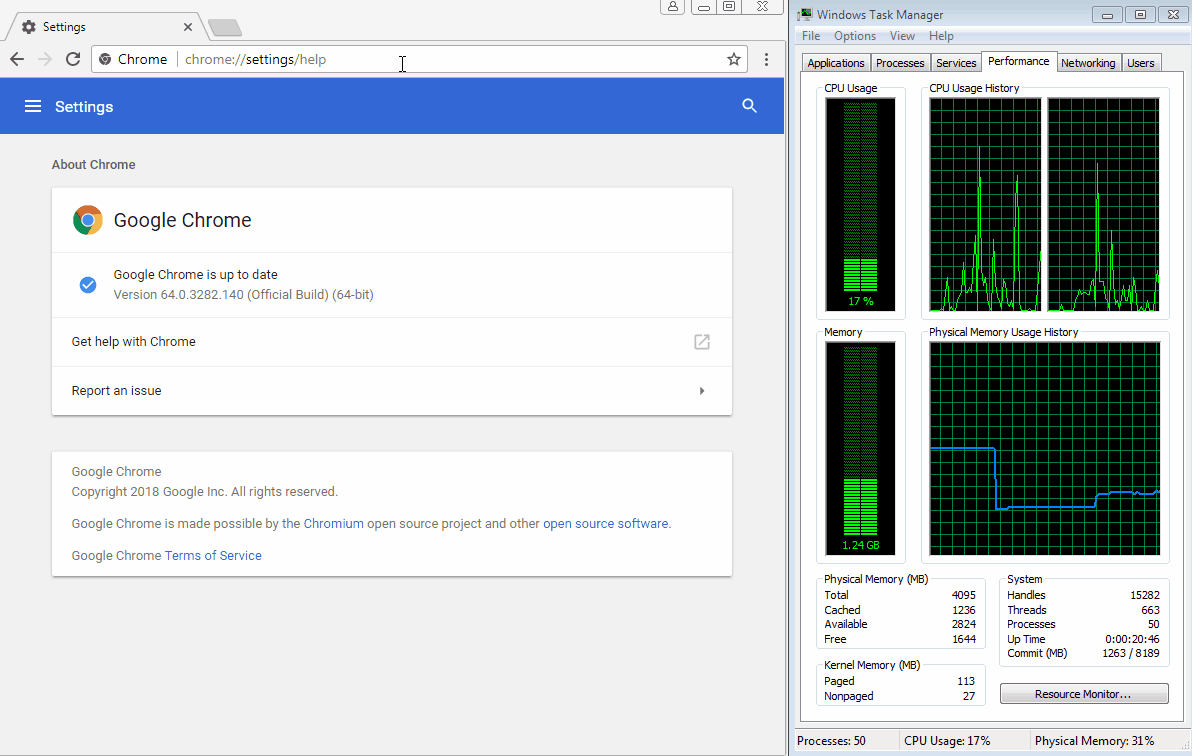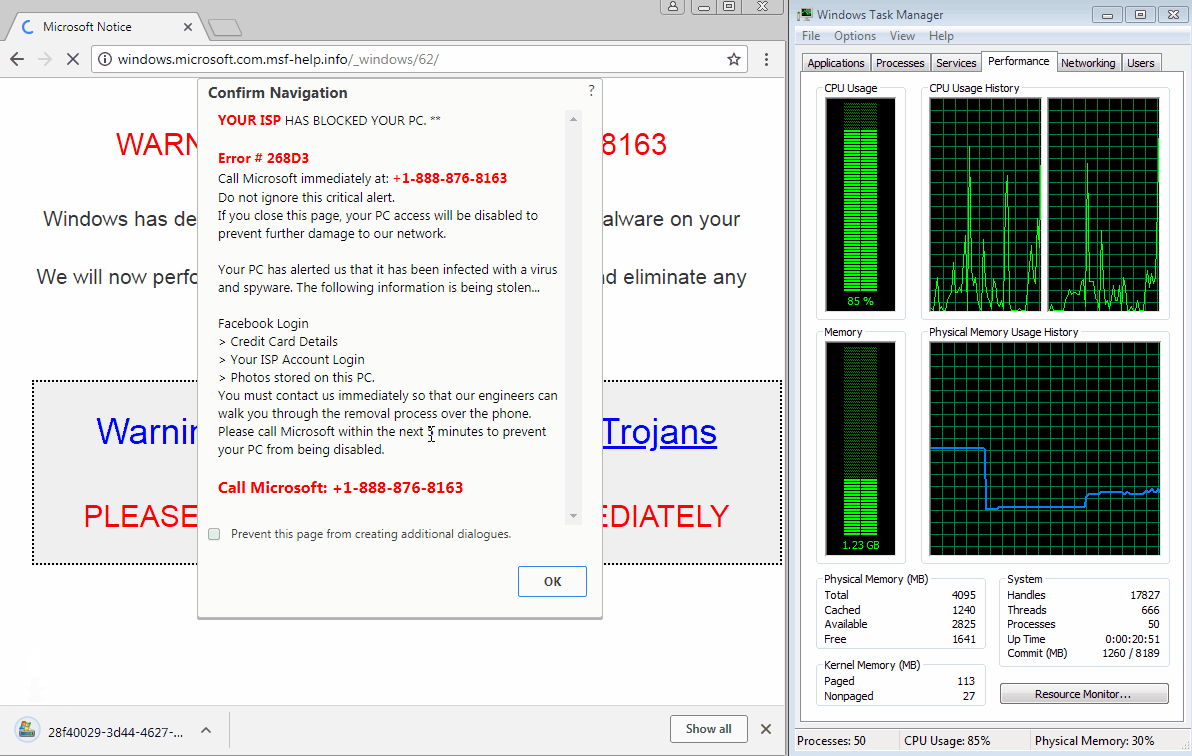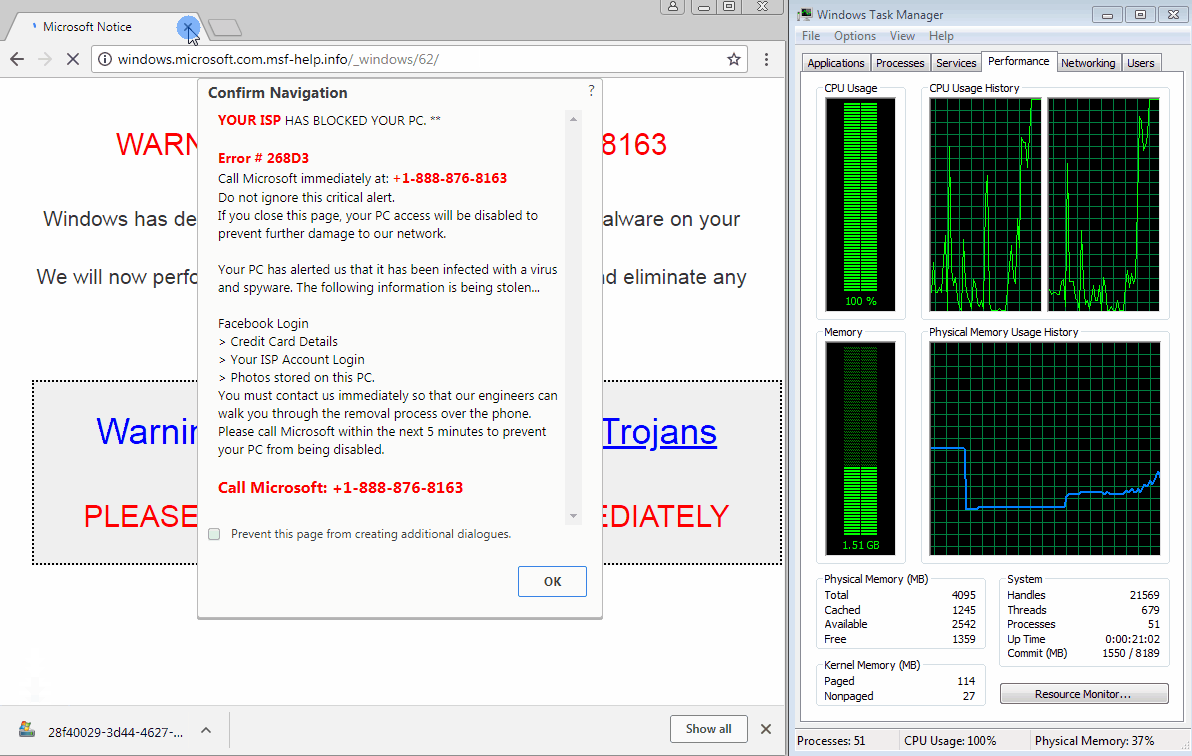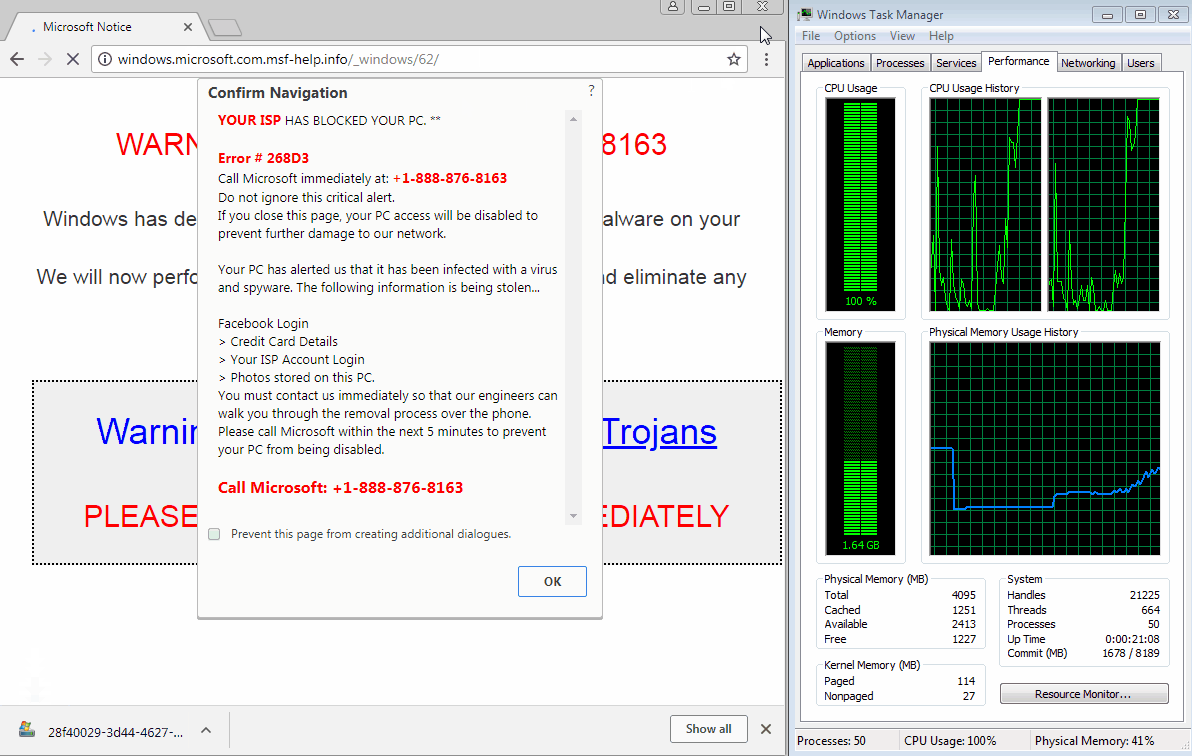
Prevaranti koriste JavaScript kod koji se učitava na malicioznim stranicama i koji pokreće hiljade operacija preuzimanja fajla koje brzo uzimaju memorijske resurse korisnika što dovodi do zamrzavanja Chromea na sajtu prevaranata.
Ideja koja stoji iza ove prevare je da korisnici u panici pozovu neki od brojeva tehničke podrške koji su prikazani na ekranu.
Prevaru je otkrio Džerom Segura iz kompanije Malwarebytes koji kaže da prevaranti koriste JavaScript Blob metod i window.navigator.msSaveOrOpenBlob funkciju da bi došli do "download bombe" koji zamrzava Chrome.
Segura kaže da je jedini način da se napusti ovakav sajt je da se Chrome zatvori preko Windows Task Manager.
Kada korisnik ponovo pokrene Chrome, ako je Chrome konfigurisan tako da ponovo učita prethodnu sesiju, Segura savetuje korisnicima da brzo zatvore sajt prevaranata dok se stranica učitava i pre nego što se pokrene maliciozni kod.
Segura kaže da je primetio da ovu novu taktiku prevaranata pošto su Googleovi inženjeri zakrpili Chrome da bi zaštitili korisnike od prevaranata koji koriste history.pushState API da bi zamrzavali Chrome na njihovim sajtovima.
"Download bomba" radi samo na Chromeu. Korisnicima koji posete iste sajtove ali koriste druge browsere prikazuju se druge stranice.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



