





 Pratite nas preko RSS-a
Lažne ekstenzije za Chrome i Firefox preotimaju Facebook, Twitter i Google+ naloge
Vesti, 31.07.2013, 09:31 AM
Stručnjaci kompanije Trend Micro otkrili su novu pretnju čije su mete korisnici Google Chrome-a i Firefox-a. Pretnja koristi lažne maliciozne ekstenzije za infiltraciju u sisteme korisnika računara i preotimanje naloga na društvenim mrežama, pre svega, Facebook, Twitter i Google+ naloga.
Taktika koju koriste napadači nije nova: da bi naterali žrtve da instaliraju lažne ekstenzije, koriste se linkovi kao mamci postavljeni na sajtovima društvenih mreža a pošto žrtva klikne na link sledeći korak je naterati je da instalira lažno ažuriranje za video plejer. Lažno ažuriranje koje treba instalirati da bi se mogao pogledati video snimak samoubistva je maliciozni fajl TROJ_FEBUSER.AA, koji instalira lažnu ekstenziju za Firefox ili Chrome u zavisnosti od toga koji browser žrtva u tom trenutku koristi.
U pokušaju da izgledaju kao legitimne, maliciozne ekstenzije koriste imena Chrome Service Pack 5.0.0 i Mozilla Service Pack 5.0. Google sada blokira ekstenziju sa tim nazivom, ali postoji još jedna ekstenzija koja svoju pravu prirodu sakriva koristeći ime finskog proizvođača antivirusa F-Secure - F-Secure Security Pack 6.1.0 (za Google Chrome) i F-Secure Security Pack 6.1 (za Firefox) iza kojih se krije Trojanac JS_FEBUSER.AB.
Kada se instalira lažna ekstenzija, malver se povezuje sa web sajtom sa koga preuzima konfiguracioni fajl koji mu omogućava da ukrade podatke za prijavljivanje na naloge društvenih mreža kao što su Facebook, Twitter i Google+ i zatim da, bez dozvole i znanja korisnika, „lajkuje“ stranice, deli objave, priključuje se grupama, poziva prijatelje u grupe, chat-uje sa prijateljima, objavljuje komentare i ažurira statuse.
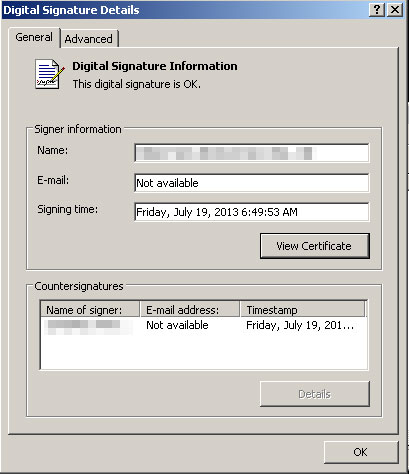
Zanimljivo je i to da je lažni video plejer digitalno potpisan. Digitalni potpisi su način na koji programeri i proizvođači softvera dokazuju da je fajl njihov, a u ovom slučaju digitalni potpis služi da prevari potencijalne žrtve i ubedi ih da je fajl legitiman i bezopasan.
Nije jasno samo da li je ovaj potpis izdat na prevaru ili je reč o kompromitovanju digitalnog sertifikata neke organizacije.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



