





 Pratite nas preko RSS-a
Lažne verzije popularnog softvera kriju opasni malver
Vesti, 08.11.2022, 08:30 AM
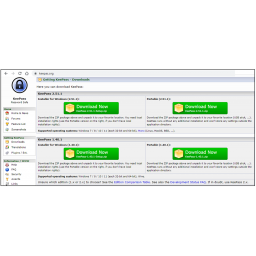
Istraživači bezbednosti iz BlackBerryjevog Threat Research and Intelligence tima upozorili su na lažne verzije softvera SolarWinds Network Performance Monitor, menadžer lozinki KeePass i PDF Reader Pro koje se nude na lažnim veb sajtovima. U ovim lažnim verzijama popularnog softvera krije se malver RomCom RAT.
Ciljevi sajber-kriminalaca koji šire RomCom RAT su u Ukrajini i određenim zemljama engleskog govornog područja poput Velike Britanije.
„S obzirom na geografiju meta i trenutnu geopolitičku situaciju, malo je verovatno da je RomCom RAT akter pretnje motivisan sajber kriminalom“, kažu istraživači.
Njihovo upozorenje usledilo je nedelju dana nakon što je kanadska kompanija za sajber bezbednost otkrila ciljanu fišing kampanju usmerenu na ukrajinske entitete, u kojoj se takođe distribuirao trojanac za daljinski pristup RomCom RAT. Nepoznati napadači su koristili trojanizovane varijante Advanced IP Scanner i pdfFiller kao droppere za preuzimanje malvera.
U najnovijoj kampanji napadači koriste lažne veb sajtove sa sličnim imenom domena kao originalni sajtovi, na kojima se nalaze programi za instalaciju malvera predstavljeni kao legitiman softver, a potencijalnim žrtvama napadači šalju fišing emailove sa linkom koji ih dovodi do lažnih sajtova.
„Dok preuzimate besplatnu probnu verziju sa lažnog veb sajta SolarWindsa, pojavljuje se legitimni obrazac za registraciju“, objasnili su istraživači. „Ako se popuni, pravi prodavci SolarWindsa mogli bi kontaktirati žrtvu. Ta taktika dovodi žrtvu u zabludu da je nedavno preuzeta i instalirana aplikacija potpuno legitimna.“
Osim SolarWindsa, napadači na isti način zloupotrebljavaju popularni menadžer lozinki KeePass i PDF Reader Pro.
Upotreba RomCom RAT-a je takođe povezana sa sajber-kriminalcima povezanim sa ransomwareom Cuba i malverom Industrial Spy.
S obzirom na međusobno povezanu prirodu ekosistema sajber kriminala, nije jasno da li su u pitanju isti napadači ili se malver nudi na prodaju kao usluga drugim sajber-kriminalcima.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



