





 Pratite nas preko RSS-a
Lažni CAPTCHA test dovodi do infekcije malverima Lumma i Amadey
Vesti, 01.11.2024, 13:30 PM
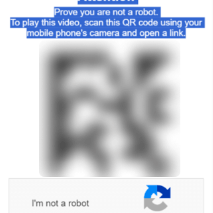
Kaspersky upozorava na novu kampanju koja isporučuje malvere putem lažnog CAPTCHA testa koji se uobičajeno koristi na veb sajtovima za razlikovanje ljudi od botova.
Napadači u suštini iskorišćavaju instikt korisnika da brzo prođu kroz proces verifikacije. Zamke za žrtve ove kampanje su postavljene u onlajn oglasima, na pornografskim sajtovima, servisama za deljenje fajlova, platformama za klađenje, anime veb sajtovima i u veb aplikacijama koje monetizuju saobraćaj.
Ranija verzija ove prevare bila je prvenstveno usmerena na igrače čiji su uređaji bili inficirani malverima za krađu informacija na veb sajtovima koji su nudili krekovane igre.
Ova nova kampanja, praćena od sredine septembra do oktobra, pokazuje proširenje mreže distribucije, verovatno sa ciljem da dosegne širi krug žrtava, kažu istraživači kompanije Kaspersky.
Da bi zarazili uređaje korisnike malverima Lumma i Amadey, hakeri preusmeravaju žrtve na nešto što izgleda kao obični CAPTCHA izazov. Klikom na poznato dugme „Ja nisam robot“, međutim, kopira se zlonamerni kod, dok dovršavanje drugih naizgled normalnih koraka verifikacije pokreće kod.
U nekim napadima, skripta preuzima i pokreće arhivu koja sadrži malver Lumma, koji se od avgusta 2022. na ruskim hakerskim forumima prodaje kao malware-as-a-service.
Kada se instalira na uređaju žrtve, Lumma traži fajlove povezane sa novčanicima za kriptovalute i krade ih. Napadači pokušavaju da izvuku kolačiće i druge podatke za prijavu iz pretraživača, uključujući podatke iz menadžera lozinki.
Nakon eksfiltriranja dragocenih podataka, malver posećuje stranice različitih onlajn prodavnica. „Svrha je verovatno da generiše prihod za svoje operatere povećanjem pregleda ovih veb sajtova, slično reklamnom softveru“, rekli su istraživači.
Dok je Lumma ranije korišćena u tzv. lažnim CAPTCHA napadima, Amadey se prvi put koristi na ovaj način. Amadey je botnet koji se prvi put pojavio oko 2018. i trenutno se prodaje za oko 500 dolara na ruskim hakerskim forumima.
Amadey preuzima nekoliko modula za krađu lozinki iz popularnih pretraživača i otkriva adrese novčanika kriptovaluta u clipboardu i zamenjuje ih adresama koje kontrolišu napadači. Jedan modul takođe može da napravi snimke ekrana i, u nekim slučajevima, preuzme Remcos alat za daljinski pristup na uređaj žrtve, dajući napadačima potpunu kontrolu nad uređajem.
Prema rečima istraživača kompanije Kaspersky, korisnici u Brazilu, Španiji, Italiji i Rusiji su među najčešće pogođenim u ovoj kampanji, a za sada se ne zna koja hakerska grupa stoji iza nje.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



