





 Pratite nas preko RSS-a
Lažni ChatGPT Atlas vodi do ClickFix napada i krađe lozinki na macOS-u
Vesti, 15.12.2025, 08:30 AM
Infostealeri, malveri koji kradu lozinke, kolačiće, dokumenta i druge osetljive podatke, postali su najbrže rastuća sajber pretnja u 2025. godini, upozoravaju istraživači kompanije Kaspersky. Ova pretnja pogađa sve operativne sisteme i regione, a napadači koriste svaki mogući trik kao mamac.
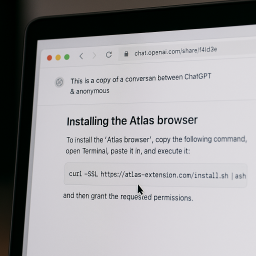
Jedan od najnovijih primera uključuje zloupotrebu AI alata. U kampanji koju su otkrili stručnjaci kompanije Kaspersky, napadači usmeravaju žrtve na sajt koji navodno sadrži uputstvo za instalaciju OpenAI-jevog veb pregledača Atlas za macOS. Ono što napad čini posebno uverljivim jeste činjenica da link vodi na zvanični ChatGPT sajt.
Napadači koriste plaćene Google oglase: kada korisnik pretražuje pojmove poput „chatgpt atlas“, prvi sponzorisani rezultat može izgledati potpuno legitimno. Domen je chatgpt.com, a naslov oglasa glasi: „ChatGPT™ Atlas for macOS - Download ChatGPT Atlas for Mac“.
Klikom na oglas, korisnik zaista završava na chatgpt.com, gde vidi uputstvo za instalaciju Atlasa. Međutim, nije u pitanju zvanična stranica, već javno podeljen ChatGPT razgovor, objavljen putem opcije Share. Link vodi na adresu chatgpt.com/share/, a iznad sadržaja stoji upozorenje da je reč o kopiji razgovora sa anonimnim korisnikom.
Manje pažljivi ili manje iskusni korisnici mogu to lako prevideti, naročito jer se sadržaj nalazi na pouzdanom domenu i izgleda profesionalno.
Ovakva zloupotreba nije nova. I ranije su korišćeni Dropbox, Google Docs, GitHub, GitLab i Google Forms, a sada se toj listi pridružila i opcija deljenja razgovora sa veštačkom inteligencijom.
Kaspersky navodi da su napadači koristili prompt inženjering kako bi dobili tačno uputstvo koje im je bilo potrebno, a zatim uklonili prethodnu konverzaciju.
Da bi instalirali Atlas, korisnici dobijaju uputstvo da kopiraju jednu liniju koda iz ChatGPT razgovora, otvore Terminal na macOS-u, nalepe i izvrše komandu i zatim odobre tražene dozvole.
Ta komanda preuzima malicioznu skriptu sa servera atlas-extension[.]com i odmah se pokreće na računaru. Reč je o varijanti ClickFix napada. I dok mnogi znaju da ne treba pokretati sumnjive fajlove, ovde se ne preuzima fajl koji bi delovao očigledno opasno.
Skripta traži sistemsku lozinku i proverava da li je kombinacija korisničkog imena i lozinke važeća za izvršavanje sistemskih komandi. Ako je lozinka tačna, preuzima se i instalira malver.
Na računaru se zatim pokreće AMOS (Atomic macOS Stealer), infostealer za macOS koji prikuplja lozinke, kolačiće i podatke iz Chrome-a i Firefox-a, kripto-novčanika poput Electrum, Coinomi i Exodus, aplikacija kao što su Telegram Desktop i OpenVPN Connect, kao i fajlove sa ekstenzijama TXT, PDF i DOCX sa desktopa, iz foldera Documents i Downloads, kao i podatke iz aplikacije Notes.
Prikupljeni podaci se šalju napadačima, a dodatno se instalira backdoor koji se automatski pokreće nakon svakog pokretanja sistema, omogućavajući daljinsku kontrolu računara.
Novi AI alati omogućavaju napadačima da stare trikove upakuju u novo ruho, ciljajući korisnike koji su radoznali, ali nemaju dovoljno iskustva.
Za zaštitu podataka preporučuje se pouzdana zaštita od malvera, izbegavanje izvršavanja komandi po uputstvima sa sajtova, iz poruka ili chatova, naročito onih koji traže otvaranje Terminala ili PowerShell-a, kao i ignorisanje „hitnih“ zahteva za popravke, ažuriranja ili dokazivanje identiteta.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



