





 Pratite nas preko RSS-a
Lažni ''Corona Antivirus'' inficira računar opasnim trojancem
Vesti, 25.03.2020, 02:30 AM
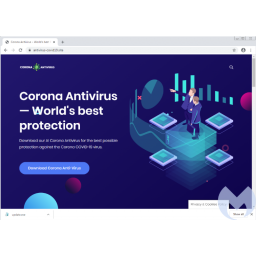
Sajber-kriminalci nikad ne spavaju, a sada kada se ceo svet bavi korona virusom, oni pokušavaju da iskoriste krizu za svoje ciljeve. Primećene su brojne spam kampanje koje koriste COVID-19 kao mamac da bi se ljudi prevarili da instaliraju različite malvere, a posebno one koji kradu podatke korisnika.
Kako mnogi od nas sada rade od kuće, potreba da računar bude zaštićen, posebno ako se povezujete na mrežu kompanije, postaje sve važnija. To znate vi, ali znaju i sajber-kriminalci koji su se zbog toga dosetili da korisnicima ponude lažni antivirus za koji kao mamac koriste korona virus.
Malwarebytes i MalwareHunter naišli su na lažne aplikacije na dva odvojena veb sajta, a oba sajta nude antivirus koji reklamiraju kao „najbolju moguću zaštitu od korona COVID-19 virusa“. Zvuči tako kako zvuči - da ne poverujete - prevaranti pokušavaju da vas nateraju da instalirate antivirus za koji tvrde da štiti od pravog COVID-19 virusa.
„Naši naučnici sa univerziteta Harvard rade na razvoju veštačke inteligencije za borbu protiv virusa pomoću Windows aplikacije. Računar vas aktivno štiti od korona virusa (Cov) dok aplikacija radi“, tvrdi se na veb sajtu.
Na sajtu se nalazi instalacioni fajl koji, prema Malwarebytesu, inficira računar sa BlackNET RAT (Remote Access Tool), što kompromitovani računar automatski dodaje u BlackNET bot mrežu.
Infekcija zlonamernim softverom znači da računar može služiti sajber-kriminalcima za pokretanje DDoS napada, a malver može i da snima ekran, krade osetljive informacija poput Firefox kolačića, sačuvanih lozinki i Bitcoin novčanika i da pokrene keylogger koji će pratiti aktivnosti na sistemu.
Podrazumeva se da ni na koji način ne bi trebalo preuzimati lažni antivirus i da treba ažurirati softver za zaštitu koji bi trebalo da primeti ovakve pretnje, posebno jer broj prevara koje pokušavaju da iskoriste situaciju sa korona virusom stalno raste.
„Tokom ovog perioda važno je biti siguran kako kod kuće, tako i na mreži. Broj prevara koje smo videli tokom poslednjih nekoliko nedelja pokazuje da će kriminalci iskoristiti svaku situaciju, bez obzira koliko ona bila strašna”, kažu istraživači Malwarebytesa.
“Preporučujemo da redovno ažurirate računar i budete dodatno oprezni pri preuzimanju novih programa. Oprezno sa obaveštenjima i drugim porukama, čak i ako se čini da dolaze od prijatelja.”
Nije poznato koliko je korisnika do sada preuzelo lažni antivirus.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



