





 Pratite nas preko RSS-a
Lažni Flash Player krije malver za kopanje bitcoina
Vesti, 11.12.2013, 07:29 AM
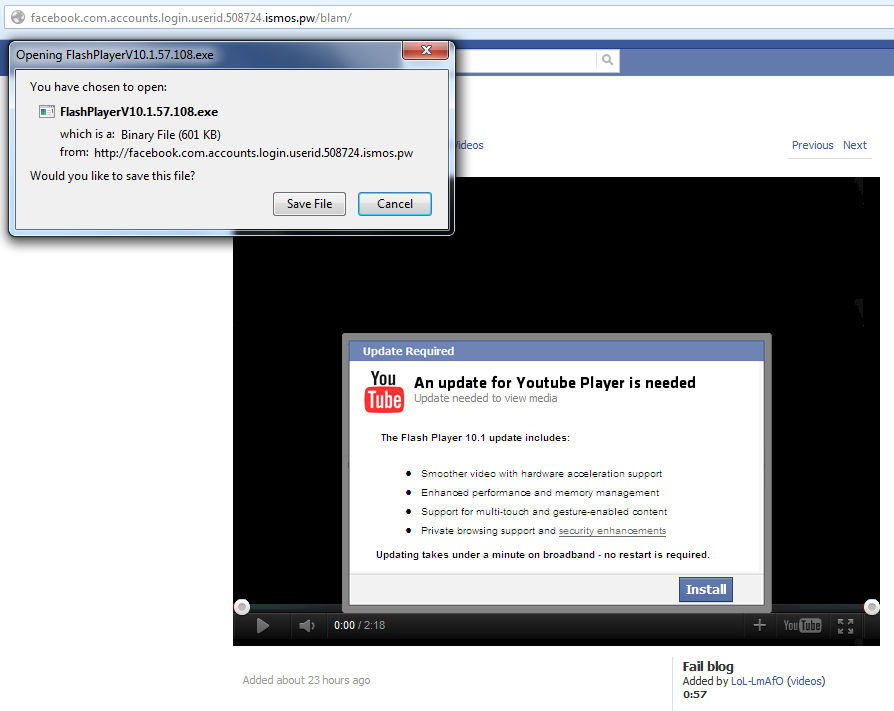
Stručnjaci firme Malwarebytes upozorili su korisnike na lažnu Facebook stranicu koja je dizajnirana sa namerom da na prevaru natera korisnike da ažuriraju YouTube Player da bi ustvari instalirali malver.
Lažni Flash Player nalaz se na adresi facebook.com.accounts.login.userid.508724.ismos.pw/blam/.
Pokretanjem fajla FlashPlayerV10.1.57.108 dva .exe fajla, Control.exe i svhost.exe, smeštaju se u [korisničko_ime]/AppData/Roaming/Data.
Control.exe pokušava da se priključi P2Pool-u, decentralizovanom Bitcoin pool-u, ali neuspešno.
Dropper sa početka priče je Trojanac (Trojan.Agend.MNR), a Bitcoin miner je identifikovan kao PUP.BitCoinMiner.
Ista lažna Flash Player stranica pojavila se u septemrbu prošle i julu ove godine.
Korisnicima se savetuje da instaliraju Flash Player samo sa pouzdanih web sajtova, a isto važi i za druge programe. Pored toga, treba izbegavati .pw domene jer ih sajber kriminalci sve češće koriste za prevare.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



