





 Pratite nas preko RSS-a
Lažni Google oglasi za „Mac cleaner“ šire malver
Vesti, 30.01.2026, 12:00 PM
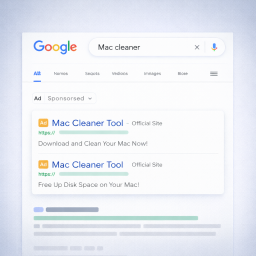
Istraživači iz kompanije MacKeeper upozorili su na Google oglase koji promovišu lažne „Mac cleaner“ alate i navode korisnike da sami pokrenu opasne Terminal komande, čime napadačima omogućavaju potpunu kontrolu nad macOS sistemima.
Kampanja je otkrivena 26. januara 2026. godine, a ciljala je korisnike koji putem Google pretrage traže alate za čišćenje ili oslobađanje prostora na Mac računarima. Umesto legitimnih aplikacija, sponzorisani rezultati vode ka lažnim stranicama koje vizuelno imitiraju Apple-ovu stranicu za podršku.
Google oglasi se pojavljuju na vrhu rezultata pretrage, što im daje privid legitimnosti. U ovom slučaju, klik na oglas vodi korisnika na lažne Apple stranice hostovane na Google servisima poput docs.google.com i business.google.com, što dodatno smanjuje sumnju.
Stranice su dizajnirane tako da izgledaju kao originalna Apple dokumentacija, sa sličnim fontovima, bojama i rasporedom elemenata. Međutim, navigacioni linkovi ne funkcionišu, a sav fokus je usmeren na „uputstvo“ koje navodno pomaže u oslobađanju prostora na disku.
Ključni deo prevare je zahtev da korisnik kopira i nalepi komandu u macOS Terminal.
Prema navodima istraživača, komanda je namerno prikazana u Base64 formatu, kao nečitljiv tekst, kako bi se prikrila njena stvarna namena.
Kada korisnik izvrši komandu, Base64 sadržaj se dekodira i automatski preuzima skriptu sa udaljenog servera, koja se zatim pokreće sa korisničkim privilegijama. Tokom tog procesa, korisniku se prikazuju lažne poruke poput „Cleaning macOS Storage“, kako bi se stvorio utisak da je u pitanju legitiman sistemski proces.
U stvarnosti, napadači dobijaju daljinski pristup računaru i potom mogu da kradu osetljive fajlove, izvlače SSH ključeve, instaliraju dodatni malver i zloupotrebljavaju resurse sistema za aktivnosti kao što je kriptomajning.
MacKeeper je istražio naloge koji su plasirali ove oglase i utvrdio da su oni prošli Google-ovu verifikaciju. Jedan nalog bio je registrovan na ime Natanijel Rodrigez, dok je drugi bio povezan sa nalogom Aloha Shirt Shop. Prema dostupnim podacima, oba naloga su ranije služila za legitimno oglašavanje, što ukazuje na to da su kompromitovani, a ne namenski kreirani za prevaru.
Ovakav pristup omogućava napadačima da zaobiđu Google-ove mehanizme provere i koriste reputaciju postojećih oglašivača za širenje malvera.
MacKeeper je prijavio oglase Google-u kako bi bili uklonjeni.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



