





 Pratite nas preko RSS-a
Lažni Microsoft Teams i Google Meet šire Oyster backdoor
Vesti, 15.12.2025, 08:00 AM
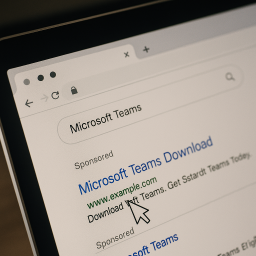
Sajber kriminalci zloupotrebljavaju popularne alate poput Microsoft Teams-a i Google Meet-a kako bi korisnike naveli da preuzmu malver. Prema izveštaju kompanije CyberProof, kampanja je aktivna najmanje od novembra 2024. godine, a nova intenzivna faza sa fokusom na finansijski sektor primećena je sredinom novembra 2025.
Napad se oslanja na SEO poisoning i malvertising - napadači manipulišu rezultatima pretrage i plaćenim oglasima kako bi lažni sajtovi za preuzimanje softvera izgledali legitimno i pojavili se na vrhu rezultata pretrage.
Korisnici koji kliknu na takve linkove bivaju preusmereni na lažne sajtove za preuzimanje, gde se umesto pravog programa instalira Oyster backdoor, poznat i kao Broomstick ili CleanUpLoader. Ovaj malver je prvi put primećen u septembru 2023. godine.
Istraživači su uočili da napadači često menjaju „mamac“. Tokom 2025. godine Oyster je širen i preko lažnih instalacionih programa za alate poput PuTTY-ja i WinSCP-a, a sada su u fokusu alati za online sastanke koje korisnici često traže.
Kako bi se dodatno povećalo poverenje žrtava, neki od malicioznih instalatera, poput MSTeamsSetup.exe, bili su čak digitalno potpisani validnim sertifikatima, koji su u međuvremenu opozvani.
Nakon pokretanja, malver ubacuje fajl AlphaSecurity.dll i kreira zakazani zadatak koji ga ponovo pokreće na svakih 18 minuta, čime obezbeđuje trajni pristup sistemu i ostavlja napadačima „zadnja vrata“ na sistemu.
Oyster je u prošlosti povezivan sa ransomware grupama poput Rhysida, što ovu kampanju čini posebno opasnom za poslovna okruženja.
Stručnjaci upozoravaju da će se ova kampanja vrlo verovatno nastaviti i tokom 2026. godine, te savetuju da se softver preuzima isključivo sa zvaničnih sajtova proizvođača, a ne putem oglasa ili rezultata pretrage.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



