





 Pratite nas preko RSS-a
Lažni antivirus među reklamama na ICQ
Vesti, 27.01.2011, 01:39 AM

Istraživači Kaspersky Lab-a otkrili su lažni antivirusni program povezan sa reklamama na ICQ, chat klijentu koji je posebno popularan među internet korisnicima u Rusiji i istočnoj Evropi.
Reklama koja se pojavljuje u prozoru ICQ-a pripada kompaniji Charlotte Russe koja prodaje žensku odeću a klik na oglas vodi ka veb-sajtu kompanije, kaže Roel Šuvenberg, istraživač u kompaniji Kaspersky.
U trenutku pojavljivanja ove reklame pojavljuje se još jedan pop-up prozor koji je navodni antivirusni program pod nazivom “Antivirus8” koji obaveštava korisnika o sumnjivoj aktivnosti otkrivenoj na sistemu njegovog računara zbog čega se korisnik ohrabruje da preuzme program, koji naravno nije legitimni antivirusni softver.
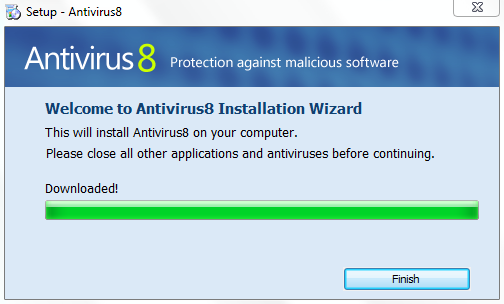
Ovaj napad zanimljiv je iz više razloga. Najpre, lažni antivirusni program (scareware) pojavljuje se bez ikakvog učešća i aktivnosti korisnika koje u normalnim okolonostima predstavljaju okidač za pojavljivanje takvih pop-up prozora, kao što je na primer, klik na maliciozni link u rezultatima pretrage. Takođe, čini se da napad ne uključuje exploit, već da je reč o tehnici društvenog inžinjeringa pri kojoj se korisnik namamljuje da preuzme navodnu zaštitu od kompjuterskih virusa koja je potpuno bespotrebna u ovom slučaju.
Pored svega ovoga, slika u oglasu je povezana sa reklamom za lažni antivirus koja se hostuje na serveru koji nije povezan sa kompanijom Charlotte Russe.
Prema Šuvenbergu, to znači da su napadači nastojali da sve izgleda kao prodavnica kako bi dobili odobrenje sa strane servera za pokretanje reklama. Čini se da su se napadači veoma trudili da sve izgleda legitimno.
U Kaspersky Lab veruju da iza napada stoje dve bande - jedna iza lažnog antivirusa a druga iza distribucije malicioznog programa putem ICQ-a.
Kaspersky Lab je prijavio problem yieldmanageru (otvorena platforma za distribuciju oglasa) koji je u vlasništvu kompanije Yahoo. Right Media koji je distributer oglasa u ovom slučaju još uvek nije odgovorio.
Izvor


Izdvojeno
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Anthropic uhvatio ruske hakere kako koriste Claude u sajberšpijunaži

Anthropic je otkrio i prekinuo aktivnosti hakerske grupe povezane sa Rusijom koja je koristila Claude u sajberšpijunskoj kampanji protiv više od 20 ... Dalje
Korak ispred napadača: Google će objavljivati nove verzije Chromea na svake dve nedelje

Google je ubrzao tempo objavljivanja novih verzija Chromea, pa će stabilne verzije browsera od sada stizati na svake dve nedelje umesto na četiri. N... Dalje
Skrivena instrukcija napadača može da natera ChatGPT da krade podatke dok normalno odgovara korisniku

Jedna skrivena instrukcija ubačena u ChatGPT razgovor mogla je da natera AI asistenta da, dok korisniku normalno odgovara na pitanje, u pozadini izvr... Dalje
Pratite nas

Nagrade


Prijatelji



