





 Pratite nas preko RSS-a
Lažni emailovi sa Amazona su pokušaj krađe lozinke naloga
Vesti, 09.02.2016, 00:30 AM
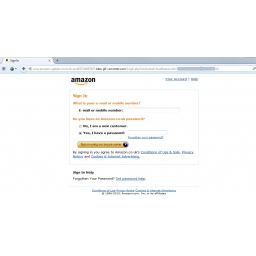
Istraživači kompanije Malwarebytes upozorili su na emailove koje u ime Amazona šalju kriminalci pokušavajući da ubede korisnike da imaju šansu da osvoje milione ako popune kratku anketu.
Za emailove koji su naslovljeni sa “ID: 569369943” se tvrdi da ih šalje Amazonova podrška.
“Želimo da vam kao vrednom kupcu poklonimo priliku za brzu zaradu. Nudimo 10 miliona funti svakom od odabranog broja korisnika u zamenu za kratku anketu o našem servisu. Vaša mišljenja su nama od vitalnog značaja da bi vam pružili najbolju moguću uslugu. Molimo vas da kliknete na link ispod da biste započeli (anketu)”, stoji u emailu koje navodno šalje Amazon.
Klik na link u emailu vodi na kompromitovani web sajt, na stranicu koja zbog logoa Amazona i boja podseća na stranicu za prijavljivanje legitimnog sajta.
Ako korisnik unese svoje korisničko ime i lozinku za nalog na Amazonu, biće odveden na drugu stranicu na kojoj će se od njega tražiti da unese i adresu, broj telefona, podatke o kreditnoj kartici, broj računa u banci i sigurnosno pitanje.
Obe stranice su sada offline, ali treba imati na umu da će prevaranti verovatno napraviti nove stranice i samo promeniti link u emailu.
Kris Bojd, iz kompanije Malwarebytes, savetuje korisnicima da uvek provere da li se u adresnoj traci nalazi zeleni katanac pre nego što odluče da otkucaju svoju lozinku ili druge poverljive podatke. Ako se uvek pridržavate ovog saveta, verovatno ćete biti zaštićeni od ovakve vrste napada.
Uvek budite sumnjičavi kada su u pitanju emailovi u kojima se tvrdi da ste ušli u izbor za nagradu ili da treba da popunite neku anketu. Ako takve emailove potpisuju poznati brendovi, jednostavno ih zaobiđite.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



