





 Pratite nas preko RSS-a
Lažni fišing sajt upozorava na opasnost od pravog fišinga
Vesti, 25.04.2013, 08:56 AM
Hakerske napade koji za posledicu imaju kompromitovanje podatka često prati pojava zlonamernih web sajtova sa motivom da se iskoriste takvi incidenti kako bi korisnici prevarili i predali svoja korisnička imena i lozinke u ruke sajber kriminalaca.
Hakovanje Twitter naloga agencije Associated Press, naročito zbog posledica koje je imao ovaj napad, mnoge je navelo na razmišljanje o tome kako korisnička imena i lozinke mogu biti lako kompromitovani. Zbog toga nije neobično što će bar deo korisnika iskoristiti neki od brojnih online servisa da bi proverili da li su njihove lozinke sigurne.
Među legitimnim web sajtovima na kojima je moguća ovakva provera, kao što je Have I Been Pwned, nalaze se i oni maliciozni.
Ako niste sigurni da li je takav sajt legitiman ili nije, najbolje je da ne proveravate svoju lozinku na njemu.
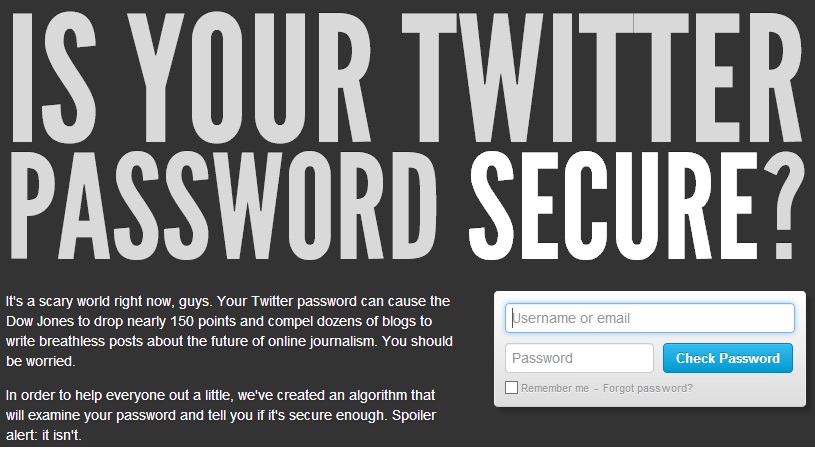
Da bi podigao svest korisnika o tome da takvi sajtovi mogu biti maliciozni, i da kao takvi oni i postoje, programer iz Njujorka, Alister Kut, pokrenuo je web sajt nazvan „ismytwitterpasswordsecure.com“.
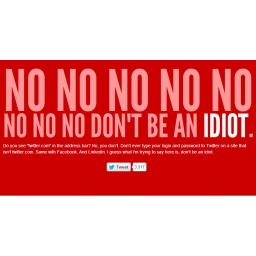
Međutim, kad na ovom sajtu pokušate da unesete podatke za prijavu za Twitter nalog, videćete sledeće upozorenje: „Vidite li „twitter.com“ u adresnom baru? Ne, ne vidite. Nikada ne ukucavajte svoju lozinku za Twitter na sajt koji nije twitter.com. Isto važi i za Facebook. I LinkedIn. Ono što pokušavam da vam kažem je: nemojte biti idiot.“
Kako god zvučalo, ovo je u suštini dobar savet.
U ovom slučaju, reč je o šali, ali ovo bi mogao da bude stvarni scenario za napad. Epilog bi bio da ste svoje podatke koji bi trebalo da poverljivi, predali sajber kriminalcima. A oni će ih već nekako iskoristiti.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



