





 Pratite nas preko RSS-a
Lažni skraćeni Bitly linkovi za video igre vode do malvera
Vesti, 21.05.2015, 10:53 AM
Nije retkost da sajber kriminalci koriste servise za skraćivanje linkova za distribuciju malvera. Jedan takav slučaj otkrili su istraživači kompanije Malwarebytes. Kriminalci ovoga puta koriste popularnost servisa Bitly, jednog od najpopulranijih servisa za skraćivanje linkova, pored Goo.gl i Ow.ly.
Istraživači su identifikovali brojne YouTube i druge naloge sa kojih se dele različiti linkovi za krekovane igre. Linkovi imitiraju Bitly linkove, a obično imaju sledeći format: btly.pw/{naziv video igre}. Među igrama su ARMA 2, Alien: Isolation, Counter Strike 3, FIFA 15 i brojne druge.
Istraživači Malwarebytes još uvek testiraju ove linkove, ali su da bi pokazali kako funkcioniše širenje malvera odabrali igru Left 4 Dead 2 i link btly[.]pw/left4dead2.
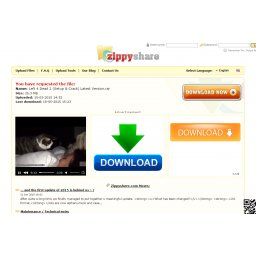
Korisnici koji kliknu na link dospeće na besplatni fajl-šering sajt, u ovom slučaju ZippyShare, sa koga mogu preuzeti fajl.
Na sajtu se nalaze reklame koje izgledaju kao linkovi za preuzimanje (download), što može zbuniti korisnike. Pravi link je sasvim desno na stranici.
Ono što korisnik preuzima je RAR fajl u kome se nalaze Left 4 Dead 2 Setup.exe i READ ME FIRST.txt koji sadrži uputstvo za instalaciju. Od korisnika se traži da isključi antivirus na najmanje 10 minuta dok traje instalacija.
U RAR fajlu je i folder Crack koji sadrži dva DLL fajla, Steam_api.dll i User_licence.dll, kao i keyinfo.ini, koji sadrži dalje instrukcije.
Analiza je pokazala da je Left 4 Dead 2 Setup.exe, trojanac dropper.
Istraživači Malwarebytes su otkrili još jednu kampanju u kojoj se imitiraju Bitly linkovi, ali ovoga puta se btly[.]org koristi u spam kampanji koja korisnike vodi do lažnog BBC-jevog sajta na kome se reklamiraju sumnjivi dijetetski sumplementi Garcinia Cambogia.
Stručnjaci podsećaju korisnike da je zvanični sajt Bitly servisa na kome mogu skratiti linkove https://bitly.com, kao i da skraćeni linkovi uvek počinju sa bit.ly. Sve drugo što samo liči na to treba ignorisati.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



