





 Pratite nas preko RSS-a
Lažno ažuriranje za Chrome krije bankarskog Trojanca
Vesti, 14.01.2013, 08:16 AM

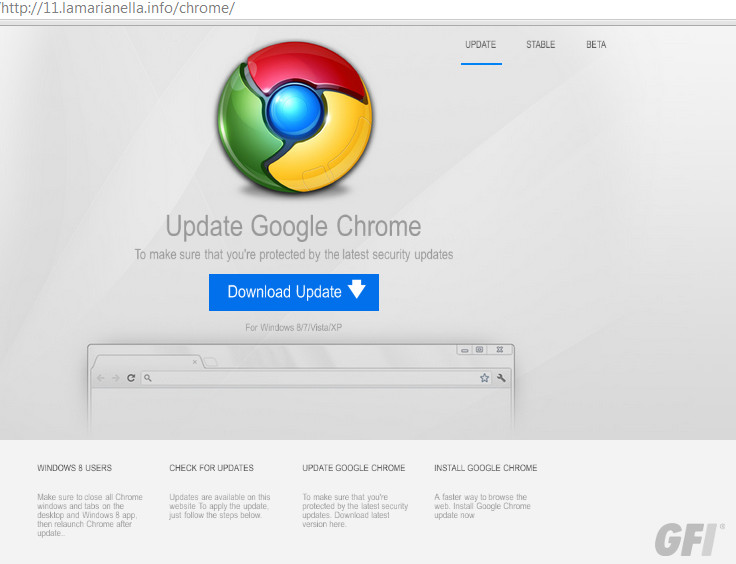
Autori malvera su veoma domišljati kada je reč o načinima distribucije malvera. Tako je objavljivanje najnovije verzije brauzera Google Chrome bila prilika za one koji su postavili lažnu stranicu koja veoma liči na legitimnu na kojoj se korisnici pozivaju da ažuriraju Google-ov brauzer. Sličnu prevaru smo videli i pre nekoliko meseci.
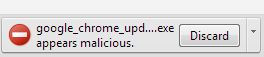
Adresa stranice će opreznijim korisnicima koji obraćaju pažnju na taj detalj biti dovoljna da ne preuzmu navodno ažuriranje jer URL stranice nema nikakve veze sa Google-om. Ako vam to upozorenje promakne, sam brauzer, Chrome, će vas upozoriti da je fajl koji ste preuzeli maliciozan.
Fajl koji se preuzima sa ove stranice je već izvesno vreme na internetu, a stručnjaci GFI Labs kažu da su se do sada susreli sa ovim fajlom na 14 sajtova, počev od oktobra prošle godine. Kada se instalira, ovaj malver pokušava da pristupi lokalnoj bazi podataka Firefox-ovog Password Manager-a a osposobljen je i za krađu podataka za prijavljivanje na online bankovne račune.
Stručnjaci GFI Labs smatraju da je fajl prerušen u ažuriranje za Chrome u nekakvoj vezi sa malverom Zeus, suverrenim vladarom scene bankarskih Trojanaca. Kada zarazi računar, Zeus nadgleda sve aktivnosti brauzera i prikuplja podatke koji se unose u formulare na sajtovima, tragajući za podacima sa kojima se korisnik prijavljuje na online bankovni nalog.
Sve informacije o tome kako se ažurira Chrome, možete pronaći na Google-ovoj stranici za podršku.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



