





 Pratite nas preko RSS-a
Lažno upozorenje Firefox-a vodi ka lažnom antivirusu
Vesti, 31.05.2011, 12:06 PM
Kompanija Sophos upozorila je korisnike Firefox-a na novu prevaru sa lažnim upozorenjem o navodnom prisustvu virusa na računaru korisnika.
Zahvaljujući takozvanom “user agent” stringu (alfanumerički niz) browser-a, koji očitava svaka internet strana koju korisnik poseti kako bi identifikovala browser, operativni sistem i druge tehničke pojedinosti o korisnikovom računaru, korisnik će videti upozorenje o ugroženoj bezbednosti koje je podseća na originalnu poruku upozorenja Firefox-a.
Korisnici Internet Explorer-a će videti standardni “My Computer” prozor koji se pojavljuje da bi se korisniku ponudilo skeniranje u okviru prozora browser-a.
Ovo nije prvi put da prevaranti koriste informacije o korisničkim računarima i softveru kako bi njihova taktika bila ubedljivija, prilagođavajući napad softveru koji internet pregledaču koji se koristi za surfovanje.
Ukoliko korisnik klikne na dugme “Start Protection” koje se nalazi u okviru prozora sa lažnim obaveštenjem, rezultat će biti preuzimanje najnovijeg lažnog antivirusnog programa koji funkcioniše na način na koji su korisnici Windows-a već navikli.
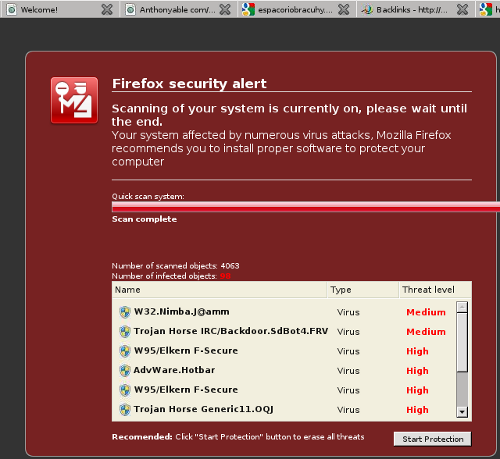
Očekivno, obećanje da će ovaj lažni antivirus štititi bezbednost računara i otkrivati viruse na sistemu koštaće vas 80 i više dolara, koliko iznosi cena registrovanog programa.
Kako ćete znati da je upozorenje Firefox-a lažno? Jednostavno - Firefox nema mogućnost skeniranja virusa i jedino na šta vas može upozoriti vaš browser su maliciozne internet stranice u slučaju kada pokušate da ih posetite.
Stručnjaci iz Sophos-a vam savetuju: “Ukoliko dobijete upozorenje od Firefox-a o opasnom veb sajtu uvek možete odigrati sigurno... Zatvorite browser.”

Izdvojeno
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Pratite nas

Nagrade


Prijatelji



