





 Pratite nas preko RSS-a
Lažno upozorenje o sumnjivom prijavljivanju na Gmail nalog vodi do trojanca
Vesti, 18.08.2014, 09:53 AM
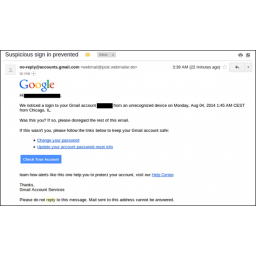
Sajber kriminalci često koriste legitimne servise kao što su Google Drive i Dropbox u svojim napadima da bi delovali uverljivije korisnicima. To je slučaj i sa spam emailovima na koje je korisnike upozorio Trend Micro a koje navodno šalje Gmail. U njima se korisnici upozoravaju o pokušaju prijavljivanja na nalog sa nepoznatog uređaja.
Lažna email poruka je vrlo slična onima koje šalje Gmail, ali pažljivi korisnik će primetiti da se prikazana email adresa i ona sa koje dolazi email ne poklapaju. Zaglavlje emaila ukazuje i da je email poslat preko mail forme kompromitovanog web sajta.
Svi linkovi u emailu (“Change your password”, “Update your account password reset info”, “Help Center”), kao i “dugme “Check Your Account”, vode do HTML fajla na Google Driveu.
Taj fajl nije maliciozan sam po sebi. Njegova uloga je da prepozna operativni sistem i browser korisnika. To omogućava preusmeravanje korisnika ka određenom web sajtu na kome se tvrdi da neki od pluginova mora biti nadograđen.
Iako je uloga pomenutog fajla da detektuje različite operativne sisteme (Windows, Mac, Unix, Linux pa čak i mobilne platforme kao što je Android), kao i browsere, trenutno su samo korisnici Windowsa u opasnosti, jer su lažne nadogradnje pluginova backdoor trojanci koji ciljaju na Microsoftovu platformu. Backdoor krade korisnička imena i lozinke korisnika, a može i da beleži kucanje na tastaturi, kao i da prima komande od napadača.
Na sistemima sa Firefoxom, backdoor se šalje u formi XPI fajla (Firefox ekstenzije) koji sadrži backdoor kao i druge maliciozne komponente.
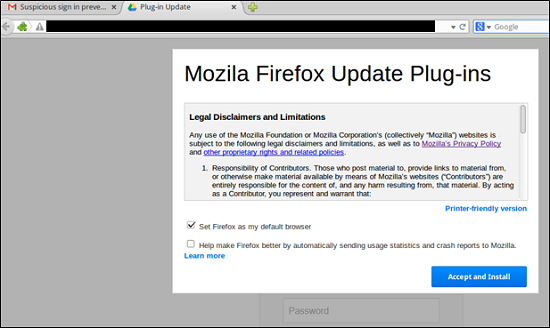
I malver se hostuje na Google Driveu, a payload se stalno menja iako ponašanje malvera ostaje isto.
Trend Micro je obavestio Google o ovome kako bi kompanija uklonila ove maliciozne fajlove.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



