





 Pratite nas preko RSS-a
Lenovo koristi 12345678 kao hardkodovanu lozinku u SHAREit aplikaciji
Vesti, 28.01.2016, 00:30 AM
Najveći kineski proizvođač računara kompanija Lenovo, ne po prvi put, našla se u centru pažnje zbog ugrožavanja bezbednosti korisnika.
Lenovo je najpre uhvaćen kako isporučuje laptop računare sa adwareom Superfish, zatim da koristi rootkit da bi krišom instalirao softver koji se ne može ukloniti. Potom je hakovan web sajt kompanije, i na kraju se kompanija Lenovo ponovo našla u u centru pažnje zbog preinstaliranog spywarea na laptop računarima.
Sada je CoreLabs kompanije Core Security objavio da je u Lenovo SHAREit aplikaciji za Windows i Android otkriveno nekoliko ranjivosti koje mogu dovesti do curenja informacija, omogućiti zaobilažanje sigurnosnih protokola, i Man-in-the-Middle napade (MitM).
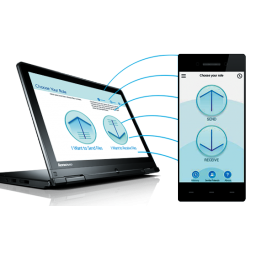
SHAREit je besplatna aplikacija za deljenje fajlova koja omogućava korisnicima da dele fajlove i foldere preko Wi-Fi između računara i mobilnih uređaja.
Svi propusti se mogu iskoristiti sa daljine i prisutni su u Android 3.0.18_ww i Windows 2.5.1.1 verzijama SHAREit.
Jedna od ranjivosti je korišćenje hardkodovane lozinke “12345678” u SHAREit za Windows, lozinke koja se inače nalazi među najgorim lozinkama u 2015. na listi koju je nedavno objavila kompanija SplashData.
“Kada je Lenovo SHAREit za Windows konfigurisan da prima fajlove (sa uređaja), Wi-Fi hotspot se kreira sa jednostavnom lozinkom 12345678. Svaki sistem sa Wi-Fi Network karticom može se povezati na taj hotpost sa tom lozinkom. Lozinka je uvek ista”, kažu iz CoreLabsa. To je problem jer kada je lozinka hardkodovana u nekoj aplikaciji i kada je prosečan korisnik ne može promeniti, korisnik i njegovi podaci su u opasnosti.
Druga ranjivost koju je otkrio CoreLabs je još i gora. Ona je prisutna samo u SHAREit za Android - otvoreni WiFi hotspot se kreira bez lozinke kada je aplikacija konfigurisana da prima fajlove. To omogućava da se haker poveže na taj nesigurni hotspot i da snima podatke koji se prenose između Windows i Android uređaja.
Treći propust, prisutan je i u Windows i u Android verziji aplikacije SHAREit jer se fajlovi prenose preko HTTP bez enkripcije. To omogućava hakeru da špijunira mrežni saobraćaj i da vidi podatke koji se prenose ili da izvede MitM napad i da izmeni sadržaj fajlova koji se prenose.
Četvrti propust koji je otkrio CoreLabs se odnosi na daljinsko pregledavanje sistemskih fajlova unutar Lenovo SHAREit.
CoreLabs je prijavio kompaniji Lenovo ove propuste još u oktobru prošle godine ali ih je kompanija ispravila tek ove nedelje, tri meseca pošto su propusti prijavljeni.

Izdvojeno
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Pratite nas

Nagrade


Prijatelji



