





 Pratite nas preko RSS-a
Loše ažuriranje blokiralo stotine pametnih brava
Vesti, 15.08.2017, 11:00 AM
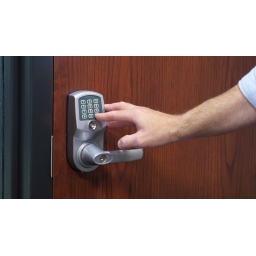
Prošle nedelje, proizvođač pametnih brava kompanija LockState objavio je OTA (over-the-air) ažuriranje za firmware za svoje WiFi smart brave, što je dovelo do prekida veze uređaja sa serverima proizvođača zbog čega korisnici nisu mogli da otvore vrata.
Samo jedan proizvod LockStatea je imao problem zbog ovog ažuriranja. Reč je o pametnoj bravi LockState RemoteLock 6i (poznatoj i kao 6000i).
Ovaj uređaj čija je cena 469 dolara uglavnom kupuju rentijeri Airbnba koji ima ugovor sa LockState. Oni koji rentiraju smeštaj koriste ove pametne brave koje otključavaju pristupni kodovi, tako da oni ne moraju da daju lično ključeve gostima.
Loše ažuriranje firmwarea uticalo je tako da pristupni kodovi nisu funkcionisali, dok su obični ključevi i dalje mogli da otkljulaju brave. To je bio problem i za vlasnike privatnih kuća, ali za Airbnb renterijere ovo je bila prava katastrofa jer su morali da kupuju ključeve da bi uopšte mogli da uđu u objekte koje iznajmljuju.
LockState se oglasio na Twitteru tvrdnjom da je ovo uticalo na svega 500 uređaja. Kompanija je odmah poslala email svim oštećenim korisnicima. Ona je zatražila od korisnika da pošalju svoje pametne brave inženjerima kompanije kako bi bilo primenjeno odgovarajuće ažuriranje. LockState je izneo procenu da će ukupno vreme potrebno da se popravi šteta i brave vrate vlasnicima biti između 5 i 7 dana. Korisnicima je ostavljena mogućnost da se odluče za zamenu uređaja, ali iz kompanije su upozorili da će to potrajati značajno duže - između 14 i 18 dana.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



