





 Pratite nas preko RSS-a
Maliciozne reklame na porno sajtu inficiraju računare posetilaca browser ransomwareom
Vesti, 28.10.2015, 01:00 AM
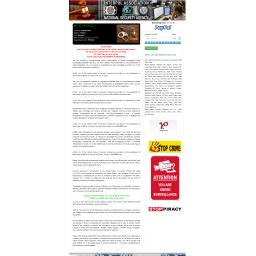
Malvertajzing kampanja kojoj su posetioci porno sajta xHamster bili izloženi pre mesec dana i dalje traje, upozorila je kompanija BitDefender.
Maliciozne reklame na ovom sajtu prvi su primetili istraživači kompanije Malwarebytes. Oni su otkrili maliciozni kod sakriven u reklami za aplikaciju za upoznavanje Sex Messenger, koja usmerava posetioce xHamstera na web stranice na kojima ih čekaju još opasniji malveri.
Maliciozne reklame su bile deo veće malvertajzing kampanje koja je počela sredinom avgusta.
Prema rečima istraživača iz kompanije BitDefender, kampanja i dalje traje, a sajber kriminalci sada na računare posetilaca iz više od 50 zemalja isporučuju browser ransomware. Posetioci porno sajta iz SAD, Danske, Australije, Rumunije, Nemačke, Španije, Francuske, Finske, Holandije i brojnih drugih zemalja se, nakon klika na reklamu za aplikaciju Sex Messenger, za čije je prikazivanje odgovorna online oglasna mreža Traffic House, preusmeravaju na web stranicu na kojoj se od njih traži da plate da bi im browser bio odblokiran.
Ako korisnik ne otvara stranicu u Internet Exploreru, preusmerava se na druge web stranice, što bi moglo da znači da napadači koriste ranjivost u IE da bi proverili da li saobraćaj dolazi od pravog korisnika a ne od istraživača.
Browser ransomware koji se distribuira u ovom slučaju zapravo nije pravi ransomware jer ne šifruje fajlove na zaraženom računaru. On više pripada kategoriji scarewarea, relativno bezazlenih malvera koji zastrašivanjem pokušavaju da nateraju žrtve da plate izmišljenu kaznu ili nadoknadu za otključavanje računara.
Kriminalci računaju na neiskusne korisnike interneta koji će poverovati da je problem ozbiljniji od jednostavnog blokiranja prozora browsera. U poruci koju vidi korisnik se tvrdi da je browser zaključan, kao i da su svi fajlovi korisnika šifrovani. Kriminalci traže od žrtava da plate oko 100 evra ili oko 500 dolara u roku kraćem od nedelju dana, ili u suprotnom korisnik neće moći da pristupa fajlovima i protiv njega će biti pokrenut zakonski postupak.
U ovom slučaju, poruka koju prikazuje browser ransomware neće biti ni uklonjena čak i ako se kriminalcima plati.
Rešenje problema je jednostavno. Korisnik treba da otvori Task Manager i da pritisne istovremeno Ctrl+Shift+Esc. Za korisnike Windows 8, potreban je klik desnim tasterom na IE, a zatim na End Task.
Da bi se izbegla infekcija, iz BitDefendera savetuju korisnicima da koriste programe koji blokiraju reklame kada posećuju bilo koji sajt koji izgleda sumnjivo, ili ima agresivne reklame, kao što je xHamster.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



