





 Pratite nas preko RSS-a
Maliciozne reklame poturale korisnicima Skypea lažno ažuriranje za Flash Player
Vesti, 03.04.2017, 09:00 AM
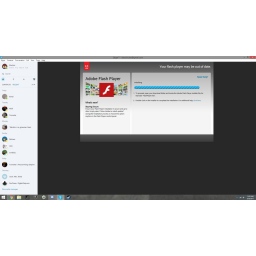
Bar tokom jednog dana Skype je svojim korisnicima prikazivao maliciozne reklame, kojima je poturano lažno ažuriranje za Flash Player.
Za ovo se saznalo zahvaljujući korisnicima koji su na Redditu i Twitteru žalili da ih Skype primorava da instaliraju ažuriranje za Flash Player.
Fajl koji su korisnici preuzimali nazvan FlashPlayer.hta je JavaScript kod.
Kada korisnik preuzme i pokrene HTA fajl, JavaScript kod koji se nalazi u njemu se izvršava i pokreće PowerShell skriptu koja preuzima payload. Payload je JSE fajl (Encrypted JavaScript).
Dva domena na kojima je hostovano lažno ažuriranje za Flash Player su oyomakaomojiya[.]org i cievubeataporn[.]net. Ova dva domena registrovana su sa email adresama jonathandpreston@wants.dicksinhisan[.]us i edwardslawler@dicksinmyan[.]us. Obe email adrese su korišćene za registrovanja velikog broja sumnjivih domena, od kojih većina ima unose na VirusTotalu zbog najrazličitijih sumnjivih aktivnosti.
Prvi put su ove dve adrese korišćene za registrovanje domena 22. februara ove godine, i to je ono što ih, između ostalog, povezuje.
Ove maliciozne reklame po svemu sudeći su delo grupe veštih hakera koja registruje i zatim napušta celiki broj domena, na dnevnom nivou. Oni se toliko brzo premeštaju sa domena na domen, da istraživači nisu uspeli da dođu do payloada.
Ovo nije prvi ovakav incident sa Skypeom. Isto se dogodilo i 2014., 2015., i 2016.
Korisnik koji je na Redditu prvi primetio ovaj napad je rekao da je podrška Skypea negirala da incident ima veze sa njima.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



