





 Pratite nas preko RSS-a
Maliciozni oglasi na Yahoo-ovim stranicama preusmeravali posetioce na sajtove sa malverima
Vesti, 08.01.2014, 06:10 AM
Hiljade internet korisnika koji su posetili web sajt Yahoo.com preusmeravani su na sajtove sa kodom koji je koristio ranjivosti u Java-i što je rezultiralo infekcijom računara posetilaca različitim malverima.
Holandska firma Fox IT upozorila je na ove napade koji su počeli krajem decembra.
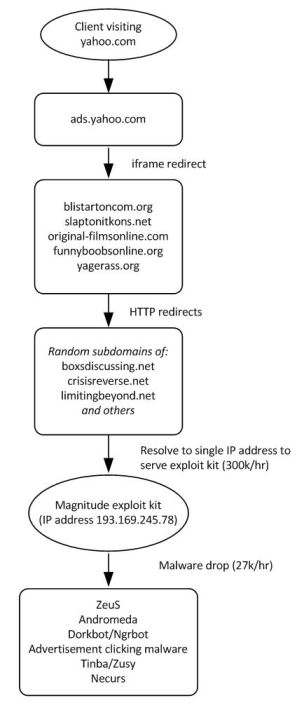
Posetiocima Yahoo-ovog web sajta prikazivani su oglasi od kojih su neki bili maliciozni i preusmeravali posetioce na sajtove sa kodom koji je koristio ranjvosti u Java-i. Prikazivanje oglasa je bilo dovoljno da bi se posetilac stranice preusmerio na maliciozni sajt.
Prema procenama stručnjaka iz Fox IT, sajt sa malicioznim kodom imao je oko 300000 poseta po satu. S obzirom da je uobičajena stopa infekcije 9%, stručnjaci procenjuju da je svakog sata bilo 27000 novih infekcija.
Napadima su najviše bili izloženi korisnici iz Rumunije, Velike Britanije i Francuske.
Fox IT je došao do dokaza da su žrtve preusmeravane na domene hostovane u Holandiji, ali krivci za napade nisu još uvek identifikovani.
Iz Yahoo-a su najpre potvrdili prisustvo malvera na serverima kompanije i rekli da su preduzeli mere da problem bude rešen.
U saopštenju koje je kompanija objavila u nedelju se kaže da su se na evropskim sajtovima kompanije pojavili oglasi koji su dizajnirani za širenje malvera i koje je Yahoo uklonio ubrzo pošto su se pojavili. Iz kompanije su istakli da korisnici iz Severne Amerike, Azije i Latinske Amerike nisu bili žrtve napada, kao ni korisnici Mac i mobilnih uređaja. Prvobitno saopštenje da su se maliciozni oglasi pojavili 3. januara je kasnije izmenjeno pa je kompanija saopštila da su se napadi dešavali u periodu od 31. decembra do 3. januara.
S obzirom da je Yahoo-ova oglasna mreža odgovorna za pojavu malicioznih oglasa, postoji mogućnost da su se takvi oglasi pojavljivali i na drugim sajtovima koji nisu u vlasništvu Yahoo-a.
Žrtve napada susretale su se sa Magnitude exploit alatom, koji je koristeći ranjivosti u Java-i na računarima korisnika instalirao različite malvere među kojima su ZeuS, Andromeda, Dorkbot/Ngrbot, Tinba/Zusy i Necurs.
Prošla su vremena kada ste se sa malverima mogli susresti samo na sumnjivim sajtovima. Na maliciozne oglase možete naići i na potpuno legitimnim sajtovima, pa i onima u koji većina korisnika ne bi posumnjala. Zato je ovaj slučaj još jedno podsećanje zbog čega su ažurirani antivirus i zakrpljeni programi neohodni da bi se smanjio rizik od ovakvih napada. Deinstaliranje Java-e ili onemogućavanje Java-e u browser-u je još jedan od načina da se zaštitite od ovakvih napada. Oni koji su odgovorni za ovaj napad verovatno će nastaviti da postavljaju maliciozne oglase i na drugim legitimnim web sajtovima, zato budite oprezni.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



