





 Pratite nas preko RSS-a
Maliciozni oglasi na popularnim web sajtovima dovode do infekcije računara malverom Zemot
Vesti, 19.09.2014, 09:03 AM
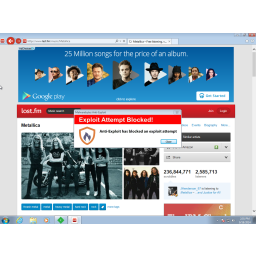
Dve online oglasne mreže, Googleova DoubleClick i Zedo, isporučuju maliciozne oglase koji mogu instalirati malver na računarima korisnika, upozorila je kompanija Malwarebytes.
Među mnogim popularnim web sajtovima koji prikazuju maliciozne oglase su The Times of Israel, The Jeruslem Post, a najnovija žrtva malvertajzing napada je popularni last.fm.
Iz Malwarebytes kažu da se napadi ovog obima retko viđaju.
Iako oglasne mreže pokušavaju da filtriraju maliciozne oglase, povremeno se dešava da takvi oglasi promaknu oglasnim mrežama i da se nađu na web sajtovima koji imaju veliku posetu, što znači i potencijalno veliki broj žrtava. Web sajtovi koji prikazuju takve oglase uglavnom nisu svesni toga.
“Ono što je važno zapamtiti je da legitimni web sajtovi koji su uvučeni u lanac malvertajzinga (zlonamernog oglašavanja) nisu zaraženi”, kažu iz Malwarebytes. “Problem potiče iz same oglasne mreže.”
Iz Malwarebytes kažu da zlonamerni oglasi usmeravaju žrtve na sajtove koji hostuju Nuclear exploit kit, koji pokušava da pronađe ranjive verzije programa kao što su Adobe Flash ili Internet Explorera na računaru.
Uspešan napad znači da će na računaru biti instaliran malver Zemot, koji se povezuje sa udaljenim serverom i preuzima druge maliciozne programe.
Iz DoubleClick i Zedo za sada nema komentara o ovome.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



