





 Pratite nas preko RSS-a
Maliciozni oglasi na sajtovima Weather.com i Wunderground.com ugrozili milione posetilaca
Vesti, 17.08.2015, 16:48 PM
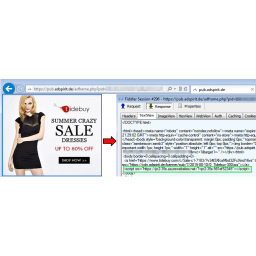
Milioni ljudi koji posećuju web sajtove weather.com, drudgereport.com, wunderground.com i druge popularne web sajtove bili su izloženi sajber napadima koji napadačima omogućavaju da krišom preuzmu kontrolu nad računarima posetilaca sajtova, zahvaljujući malicioznim oglasima koji iskorišćavaju propuste u Adobe Flash i drugim dodacima za browsere.
Malvertajzing (malciozno oglašavanje) je ovog puta izvedeno ubacivanjem malicioznog koda u oglase koje je distribuirala mreža AdSpirit.de, koja isporučuje oglase sajtovima kao što su Drudge, Wunderground i drugi web sajtovi, upozorili su u utorak istraživači iz kompanije Malwarebytes. Kako se ispostavilo, oglasi su koristili bezbednosne propuste u popularnim browserima i dodacima za browsere instalirajući malver na računarima krajnih korisnika. Kriminalci koji su odgovorni za ovu kampanju ranije su izveli sličan napad na Yahooovu oglasnu mrežu, izlažući milione ljudi istom riziku od drive-by download napada.
U petak je kompanija Malwarebytes objavila da je kampanja napada premeštena na drugu oglasnu mrežu koja je povezana sa AOL. Posetioci sajta eBay su bili među onima koji su izloženi malicioznim oglasima distribuiranim preko ove druge mreže.
Malvertajzing je naročito opasna forma napada zato što na ovaj način mogu biti inficirani računari ljudi koji samo surfuju sajtom na kome se nalazi maliciozan oglas. U zavisnosti od exploita, u takvim napadima kompjuter može biti preotet čak i ako posetilac sajta ne klikće na linkove. Neki proizvođači browsera odgovorili su na ovu opasnost implementacijom click-to-play mehanizma koji tek ukoliko korisnik to dozvoli omogućava pookretanje plugina na određenom sajtu. Neki korisnici pribegavaju dodacima koji blokiraju oglase, ali loša strana toga je da se tako lišavaju izdavači od prihoda koji donose reklame.
Kampanja protiv AdSpirit i Yahoo mreže povezana je sa serverima Microsoftovog Azure servisa. Maliciozni oglasi vode do napadačkog koda distribuiranog preko exploit alata Angler, softverskog paketa koji se prodaje na crnom tržištu i koji olakšava sajber kriminalcima napade u kojima se iskorišćavaju bezbednosni propusti u Flashu, Javi i drugom softveru.
Nema indicija da su u ovim napadima iskorišćavani propusti u najnovijim verzijama softvera. To još jednom ukazuje na važnost instaliranja bezbednosnih ažuriranja čim ona postanu dostupna.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



